Lean 4: matemática, código e IA no mesmo lugar
Alexandre Rademaker
Sobre mim Professor da EMAp desde 2010: matemática discreta, programação,
algoritmos, teoria dos tipos, teoria das categorias, etc.
Mestrado (UFF, 2005): métodos formais, lógica de reescrita em
Maude .
Doutorado (PUC-Rio, 2010): teoria da prova para lógicas de descrição.
Estágios no SRI (PVS) e na
Microsoft Research ,
com a equipe do Z3 .
IBM Research Brasil (2012–2025): PLN, semântica computacional, ontologias.
Na comunidade Lean desde março de 2015; hoje também sou diretor da CSLib
Initiative.
Agradecer à comissão da SEEMAp e ao DAMA. Slide rápido: o fio é lógica
e métodos formais, depois linguagem e representação de conhecimento, e agora
de volta às provas, com o Lean.
Roteiro O que é o Lean : uma linguagem de programação que também confere provas.
A história do Lean : de projeto de pesquisa a infraestrutura.
O momento do Lean : avanços na matemática, e com IA.
A Mathlib : a biblioteca de matemática.
IA e Lean : por que um verificador é o parceiro natural de um modelo.
Ao vivo : um programa com provas, escrito aqui, no VS Code.
A CSLib , e como começar .
Avisar que todo bloco de código nos slides foi conferido pelo Lean quando o
deck foi gerado. Primeira metade em slides, segunda metade ao vivo.
O que é o Lean?
lean-lang.org : a proof assistant and programming
language that is transforming how we approach mathematics, software
verification, and AI.
Uma linguagem de programação funcional e um assistente de provas , no
mesmo sistema.
Provas conferidas pela máquina , por um kernel pequeno e confiável.
Baseado em teoria dos tipos dependentes .
Escrito em Lean, e muito extensível : a comunidade cria suas próprias
táticas e notações.
325.000+ instalações únicas da extensão para VS Code.
Este slide e o do "jogo" são adaptados do deck FROCON 2026 de Leo de Moura (@leodemoura ).
Criado por Leonardo de Moura em 2013, na Microsoft Research; hoje
mantido pela Lean FRO, uma organização sem fins lucrativos. Contagem de
instalações: VS Code (184 mil) + Open VSX (141 mil), números do deck de Leo.
O Lean é um "jogo"
def odd ( n : Nat ) : Prop := ∃ k , n = 2 * k + 1
theorem square_of_odd_is_odd : odd n → odd ( n * n ) := by n : ℕ ⊢ odd n → odd ( n * n )
intro ⟨ k₁ , e₁ ⟩ n : ℕ k₁ : ℕ e₁ : n = 2 * k₁ + 1 ⊢ odd ( n * n )
simp [ e₁ , odd ] n : ℕ k₁ : ℕ e₁ : n = 2 * k₁ + 1 ⊢ ∃ k , ( 2 * k₁ + 1 ) * ( 2 * k₁ + 1 ) = 2 * k + 1
exists 2 * k₁ * k₁ + 2 * k₁ n : ℕ k₁ : ℕ e₁ : n = 2 * k₁ + 1 ⊢ ( 2 * k₁ + 1 ) * ( 2 * k₁ + 1 ) = 2 * ( 2 * k₁ * k₁ + 2 * k₁ ) + 1
lia All goals completed! 🐙
O "tabuleiro": você vê as metas e as hipóteses, e faz "jogadas" (táticas).
Cada tática transforma o tabuleiro.
Exemplo do deck FROCON 2026 de Leo de Moura (@leodemoura ).
Clique em cada tática: o painel à direita mostra as metas e hipóteses que
ela deixa. intro desmonta a hipótese "n é ímpar" em k₁ e e₁; simp
reescreve; exists escolhe a testemunha; lia fecha a aritmética. Vá
devagar aqui: é a primeira prova "de verdade" da palestra.
Em quem confiar? O Lean separa quem procura a prova de quem confere a prova.
Táticas, automação, e agora modelos de IA, procuram provas. Podem ser
grandes, complicados, cheios de bugs.
O kernel só confere o termo de prova final. É pequeno, e pode ser
reimplementado de forma independente.
Para confiar num teorema, basta ler o enunciado e confiar no kernel.
If your proof type-checks, it's correct.
— Leonardo de Moura, Why Lean?
Este é o slide-chave para o resto da palestra: é por isso que faz
sentido deixar uma IA escrever provas. Há várias implementações
independentes do kernel, e o Comparator, ferramenta da FRO, confere as provas
em mais de uma delas.
Parte 2: A história do Lean Uma breve história Fonte: "A Brief History of Lean", lean-lang.org/fro/about. A FRO é uma
organização sem fins lucrativos sob a Convergent Research, fundada por
Leonardo de Moura e Sebastian Ullrich. Meses, pela página: mathlib, jul
2017; porte para Lean 4 e fundação da FRO, jul 2023 (o post "Why Lean?" diz
agosto para a FRO); Lean 4.0, set 2023; Harmonic, jun 2024; AlphaProof, jul
2024; 50+ cursos, mai 2025; grind, ago 2025 (Lean 4.22); Mathlib
Initiative, set 2025. O LTE começou em dez 2020. O livro de Hartnett está na linha do tempo da
FRO em jun 2026; o slide "Virou livro" vem logo depois.
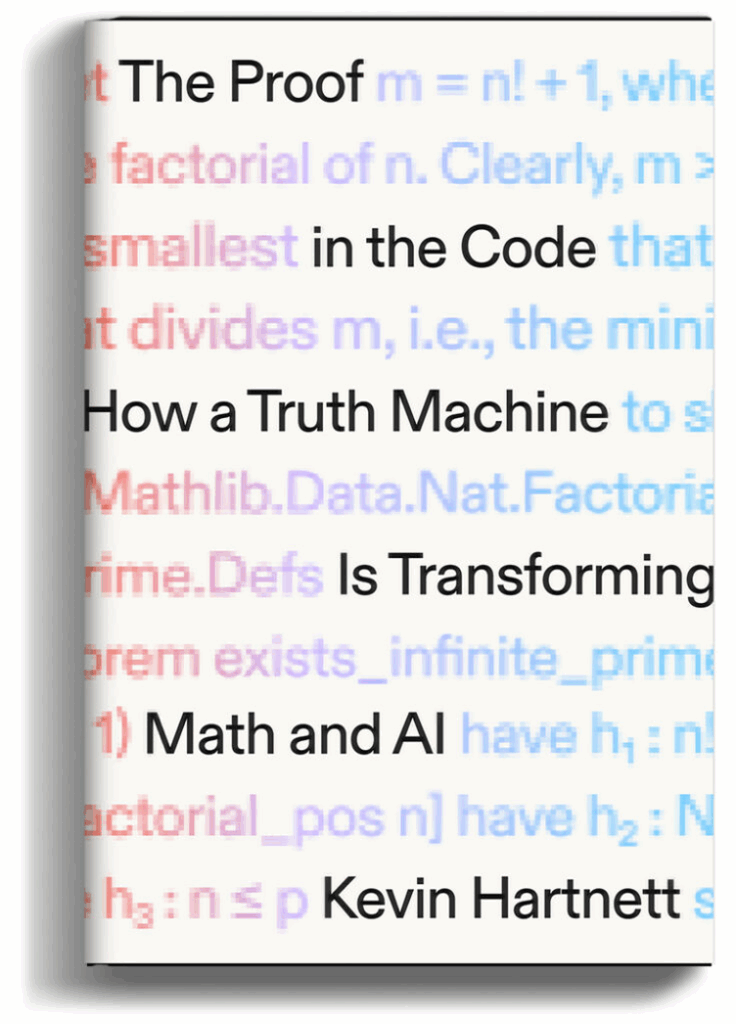
Virou livro Lean is one of the most important things happening to math right now.
— Grant Sanderson (3Blue1Brown)
O livro conta a história do Lean: concebido para conferir código, e
adotado por um pequeno grupo de matemáticos que viu nele um "oráculo da
verdade". Também traz a conversa entre Pushmeet Kohli e Leonardo de Moura que
está na origem da CSLib. Repare na capa: o texto ao fundo é código Lean da
Mathlib, exists_infinite_primes, o mesmo teorema de Euclides que aparece
no slide "Usando a Mathlib".
Parte 3: O momento do Lean Avanços na matemática, e com IA.
12:00. Em ordem cronológica, das olimpíadas de 2024 até a semana passada.
IA nas competições IMO 2024 : AlphaProof (Google DeepMind), prata.
IMO 2025 : ouro para Aristotle (Harmonic), prata para Seed Prover
(ByteDance). Também ouro para Gemini Deep Think (DeepMind) e OpenAI, mas em
linguagem natural.
Putnam 2025 (6 de dezembro): AxiomProver
resolveu 8 de 12 durante a prova, e os outros 4 nos dias seguintes.
AlphaProof, Aristotle, Seed Prover e AxiomProver usaram Lean : as provas
deles foram conferidas pela máquina; as em linguagem natural, por juízes.
Fontes: DeepMind, "Advanced version of Gemini with Deep Think officially
achieves gold-medal standard" (21/7/2025); Harmonic, "How Aristotle Achieved
its IMO Gold Medal-Level Performance" (2/10/2025); ByteDance Seed (23/7/2025).
O README do AxiomProver dá a Putnam 2025 como encerrada em 6/12/2025. Por que
Lean: tipos expressivos, uma grande biblioteca e um ecossistema programável
(Leonardo de Moura, "Proof Assistants in the Age of AI", fev 2026). Pushmeet
Kohli (DeepMind) creditou a "extensibility and verification capabilities" do
Lean.
2026 até aqui Linha do tempo da página da Lean FRO, "A Brief History of Lean"
(lean-lang.org/fro/about), de onde vêm também os links, com datas conferidas
nos repositórios. Empacotamento de esferas: repositório math-inc/Sphere-Packing-Lean
criado em 23/2, formalizações das dimensões 8 e 24 em 2/3/2026. Tau Ceti:
repositório criado em 2/6/2026 (a FRO diz julho, a data do anúncio). A FRO põe o Putnam do
AxiomProver em jan 2026, mas a prova foi em dez 2025: por isso ele está no
slide anterior. O link de janeiro é a página de Terence Tao que acompanha as
contribuições de IA aos problemas de Erdős. Em agosto, a Anthropic também
publicou resultados sobre a função zeta de Riemann, com formalização em Lean
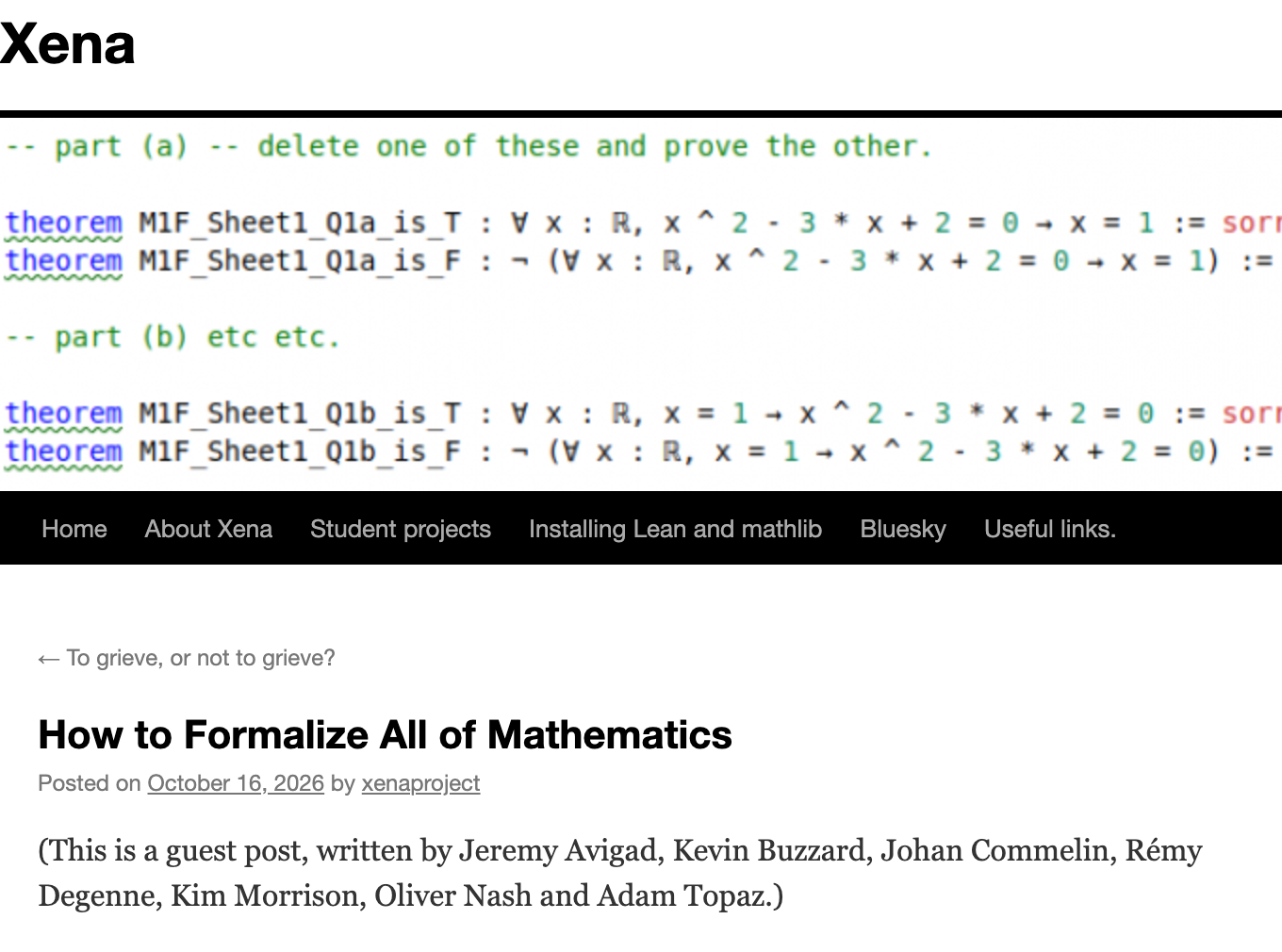
(anthropic.com/research/riemann-zeta). Segundo o post do Xena (16/10), a
formalização de Fermat pelo Claude teve 13 milhões de linhas, escritas em 11
dias; Kevin Buzzard elogiou o resultado e segue com a sua própria
formalização, de uma prova mais moderna. Também em setembro: o GPT-6 Astra
ajudou a chegar a um limite de 186 para intervalos entre primos, com
formalização em Lean.
Os laboratórios de IA entregam provas em Lean
Anthropic , 4/9: a primeira prova completa do Último Teorema de Fermat
conferida por computador, em Lean: 13 milhões de linhas, em 11 dias.
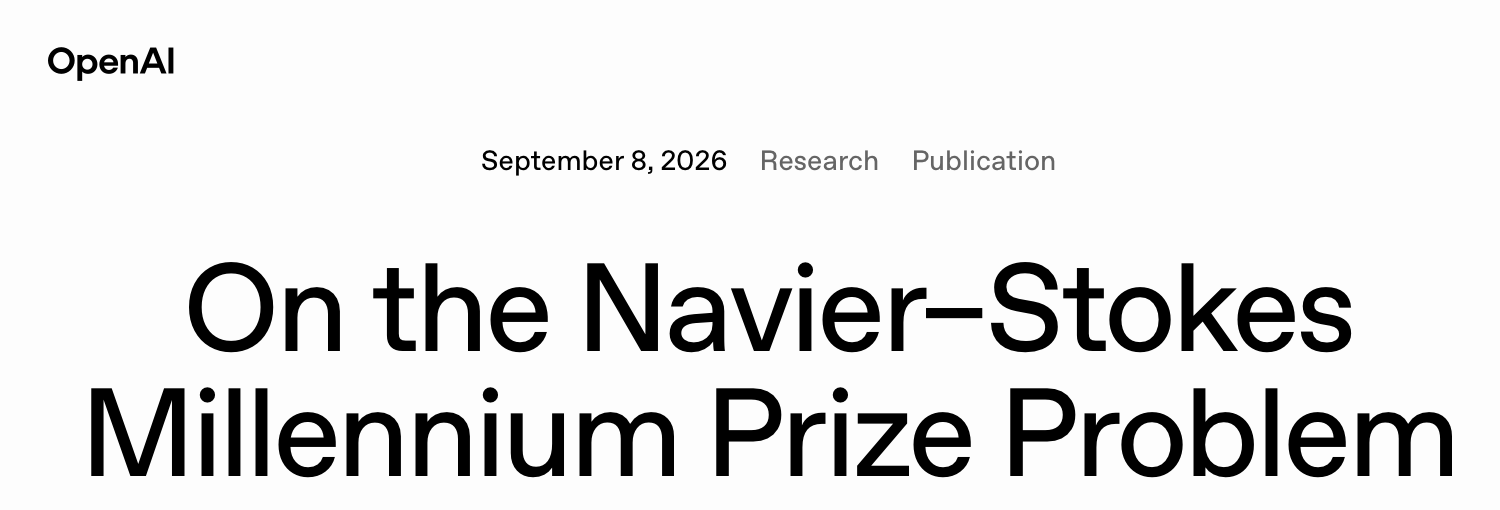
OpenAI , 8/9: Navier–Stokes, um Problema do Milênio, segundo a OpenAI, com a
prova em Lean .
O recado é sobre o Lean, não sobre a matemática: quando um laboratório de IA
quer que acreditem num resultado, publica a prova em Lean. Fechar com: o
resultado vem com uma prova que qualquer um pode conferir na máquina.
Agosto (OpenAI, "Ten advances"): versão interna do Astra; empacotamento de
esferas, códigos, grupos não sóficos, conjectura de Connes, Ramsey multicolor
(Erdős 183), circuitos aritméticos, repetição paralela quântica, entre outros.
Segundo o post, encontrar as soluções custaria cerca de US$ 2.000 em tokens.
Setembro (OpenAI, Navier–Stokes): um fluido que parte do repouso, com força
externa suave, desenvolve velocidade infinita em tempo finito; segundo a
OpenAI, as alternativas (C) e (D) do Problema do Milênio. Cerca de 10.000
agentes por 88 horas; não pretendem reivindicar o prêmio. A Quanta chama o
resultado de controverso: a disputa de prioridade com Buckmaster (NYU) e
Alpöge (Anthropic), que resolveram Euler com força externa, não está
esclarecida, e as duas equipes se apoiaram no trabalho de Córdoba e
Martínez-Zoroa. A Quanta também lembra que conferir que o teorema em Lean é o
problema certo continua sendo trabalho humano.
Anthropic, Fermat: Claude trabalhou de forma quase autônoma por 11 dias,
com dezenas de agentes, e provou 29.500 teoremas intermediários; a prova é
mais de 5 vezes o tamanho da Mathlib. Usa só os três axiomas padrão do Lean,
e um comparador confirmou que o enunciado é o mesmo enunciado de Fermat da
Mathlib: a conferência do enunciado também está sendo automatizada. Kevin
Buzzard revisou a prova. Em agosto a Anthropic também publicou resultados
sobre a função zeta, com formalização em Lean.
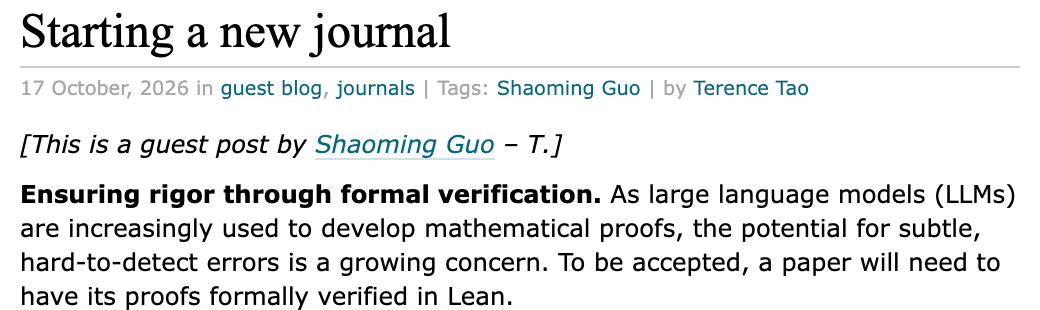
Só na última semana O post do Xena é de Avigad, Buzzard, Commelin, Degenne, Morrison, Nash e
Topaz. O do blog do Tao é de Shaoming Guo, convidado. Os valores declarados:
"Prioritizing understanding over being first" e "Ensuring rigor through
formal verification". O post do Xena também diz que "a lousy formalization of
existing results is worse than no formalization at all": formalizar bem é um
ofício.
Por que isso importa Uma prova gerada por IA pode ter milhares de linhas. Quem confere?
Revisão humana não escala.
Teste não serve: um teorema fala de todos os casos.
O kernel do Lean confere, e não se cansa.
O gargalo deixa de ser escrever a prova e passa a ser enunciar o
problema certo.
Ligar com o slide "Em quem confiar?". Para quem faz matemática
aplicada: o enunciado continua sendo trabalho humano, e é onde mora o erro
mais perigoso, o de provar a coisa errada.
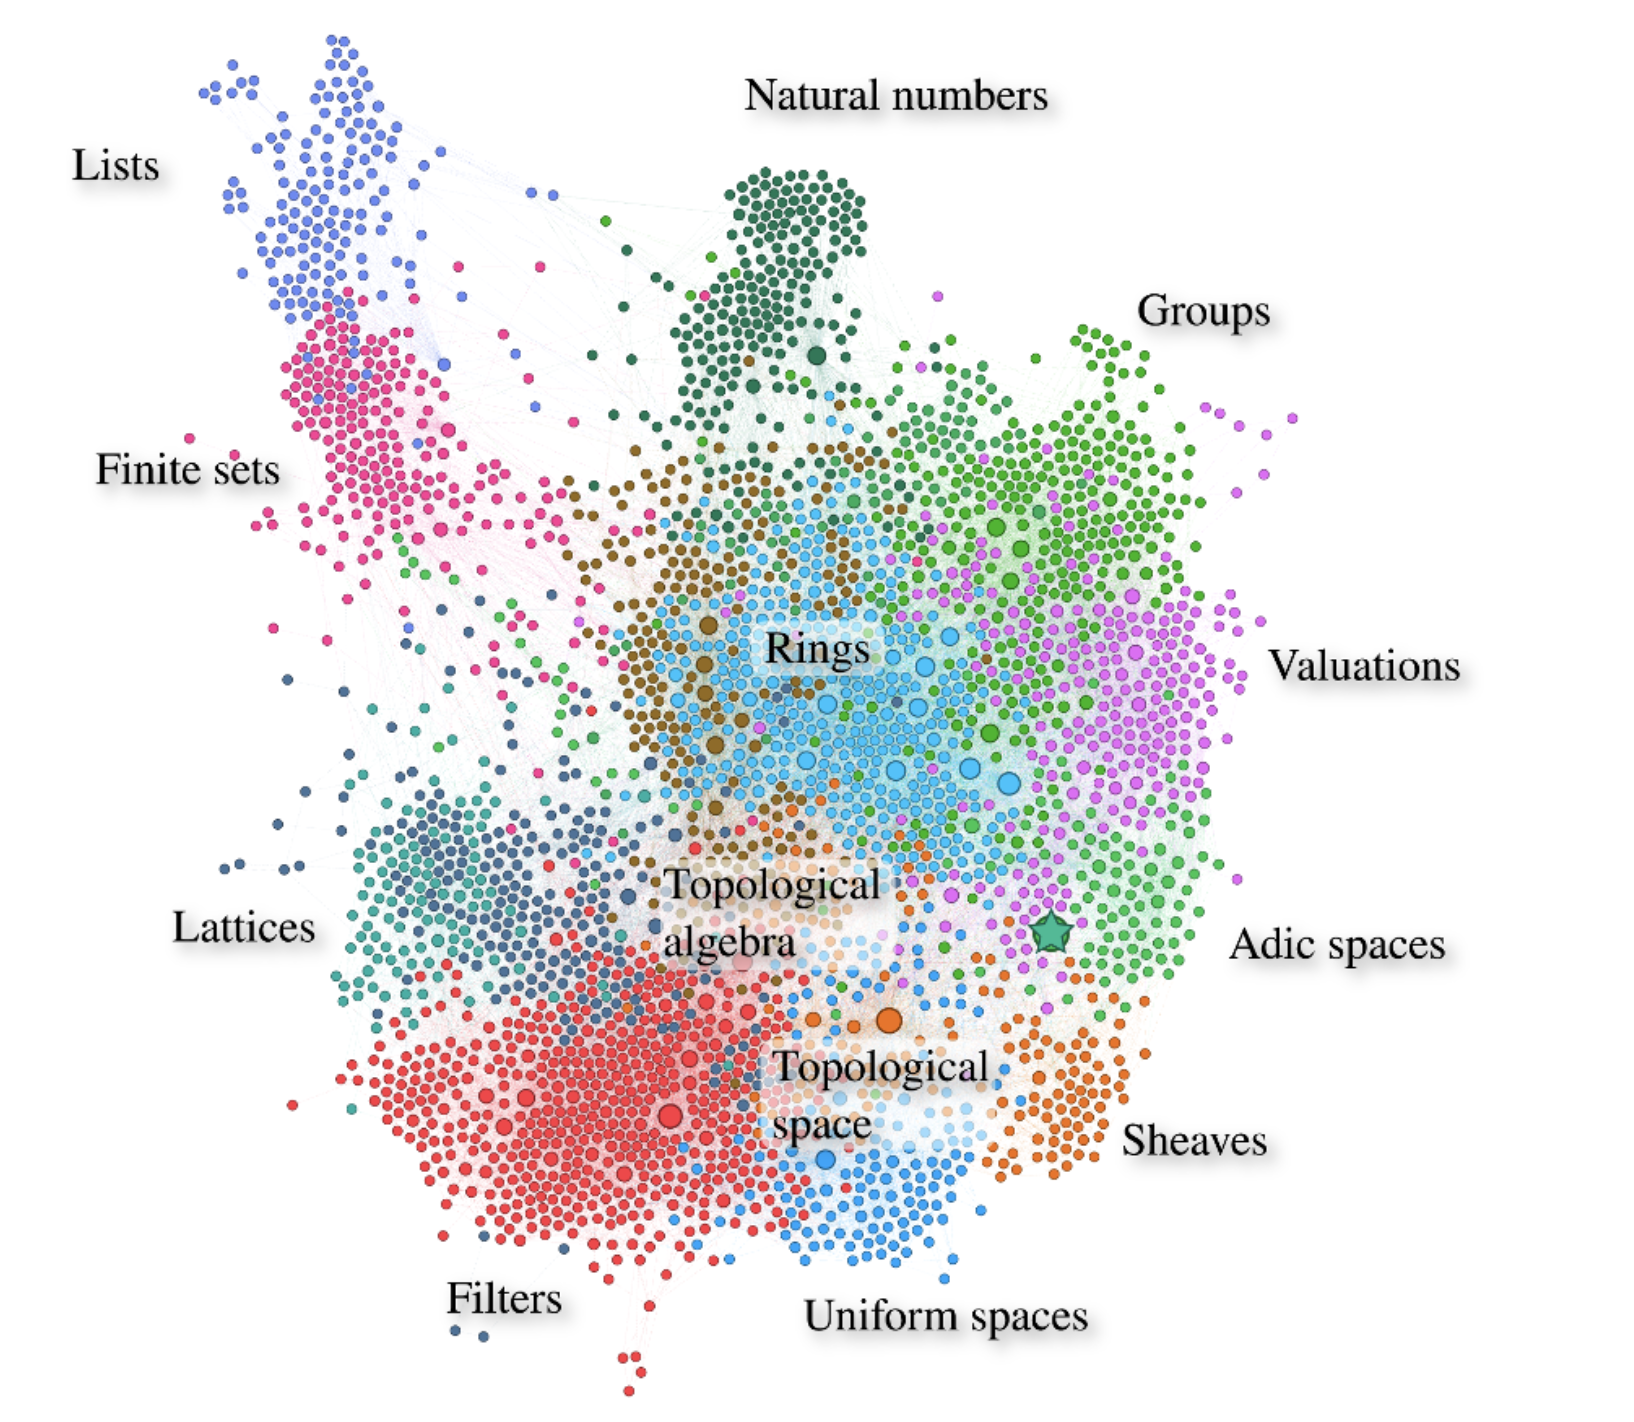
Mathlib: a biblioteca de matemática do Lean Criada em julho de 2017, em Lean 3. Aberta e mantida pela comunidade. Hoje :
Teoremas, linhas, classes e instâncias: deck FROCON 2026 de Leo.
Contribuidores e revisores: post do Xena (16/10/2026). A Mathlib recebeu o
Prêmio Jean-Pierre Demailly 2026 de Ciência Aberta em Matemática. As extensões (táticas, linters,
automação) foram escritas pela comunidade sem coordenação do time do Lean.
O que tem dentro Área
Exemplos
Álgebra
Grupos, anéis, corpos, teoria dos números, álgebra homológica
Álgebra linear
Espaços vetoriais, matrizes, formas bilineares
Topologia e análise
Espaços de Banach e Hilbert, medida e integração, análise complexa e de Fourier
Probabilidade
Variáveis aleatórias, processos estocásticos
Geometria
Variedades, geometria riemanniana e algébrica
Combinatória
Grafos, teoria de Ramsey, combinatória aditiva
Lógica e computação
Computabilidade, teoria dos modelos, teoria dos conjuntos
Visão geral da Mathlib
Boa parte do currículo da graduação da EMAp está aqui. Vale mostrar a
página da visão geral ao vivo, se houver tempo.
Usando a Mathlib Teoremas clássicos já estão lá. Basta importar e usar:
example ( n : ℕ ) : ∃ p , n ≤ p ∧ p . Prime :=
Nat.exists_infinite_primes n
example : Irrational ( √ 2 ) :=
irrational_sqrt_two
O enunciado é o que importa: quem lê a linha do example sabe exatamente o
que foi provado, sem precisar ler a prova.
Os nomes seguem uma convenção (Nat.exists_infinite_primes), e a busca de
lemas é parte do dia a dia: exact?, Loogle, LeanSearch. A prova da
irracionalidade de √2 na Mathlib tem poucas linhas porque reaproveita fatos
gerais sobre raízes de inteiros.
...e a automação faz as contas Táticas da Mathlib, escritas pela comunidade, resolvem classes inteiras de
problemas:
example ( a b : ℝ ) : ( a + b ) ^ 2 = a ^ 2 + 2 * a * b + b ^ 2 := by a : ℝ b : ℝ ⊢ ( a + b ) ^ 2 = a ^ 2 + 2 * a * b + b ^ 2
ring All goals completed! 🐙
example ( x : ℝ ) : 0 < x ^ 2 + 1 := by x : ℝ ⊢ 0 < x ^ 2 + 1
positivity All goals completed! 🐙
example ( x y : ℝ ) ( h₁ : 2 * x + y ≤ 4 ) ( h₂ : 1 ≤ x ) : y ≤ 2 := by x : ℝ y : ℝ h₁ : 2 * x + y ≤ 4 h₂ : 1 ≤ x ⊢ y ≤ 2
linarith All goals completed! 🐙
ring: igualdades em anéis comutativos.
positivity: metas da forma 0 < e ou 0 ≤ e.
linarith: desigualdades que seguem das hipóteses por combinação linear.
Ponto importante para quem programa: as táticas não são parte do núcleo
confiável. Elas produzem um termo de prova, e é o kernel que o confere. Uma
tática com bug não gera uma prova errada; ela falha.
...e as táticas do próprio Lean Mantidas pela Lean FRO, vêm com o Lean, sem importar nada:
example ( n : Nat ) ( h : n % 2 = 1 ) : ( n + 1 ) % 2 = 0 := by n : ℕ h : n % 2 = 1 ⊢ ( n + 1 ) % 2 = 0
omega All goals completed! 🐙
example ( xs : List Nat ) : ( xs ++ [ ] ) . length = xs . length := by xs : List ℕ ⊢ ( xs ++ [ ] ) . length = xs . length
simp All goals completed! 🐙
example ( f : Nat → Nat ) ( h₁ : a = b ) ( h₂ : f b = c ) : f a = c := by a : ℕ b : ℕ c : ℕ f : ℕ → ℕ h₁ : a = b h₂ : f b = c ⊢ f a = c
grind All goals completed! 🐙
example : 2 ^ 10 = 1024 := by ⊢ 2 ^ 10 = 1024
decide All goals completed! 🐙
omega: aritmética linear sobre inteiros e naturais.
simp: reescreve com uma base de lemas de simplificação.
grind: combina fatos e igualdades até achar uma contradição (veremos no
demo).
decide: calcula a resposta, quando a proposição é decidível.
Táticas, da Mathlib ou do Lean, são programas Lean. Elas não fazem parte do
núcleo confiável: produzem um termo de prova, e o kernel confere. O grind
é recente (Lean 4.22, agosto de 2025) e é o protagonista da demonstração ao
vivo. Outras do Lean: bv_decide (vetores de bits, via SAT), fun_induction,
decreasing_by.
Um verificador é o parceiro natural de um modelo Modelos de linguagem erram com confiança . O kernel não aceita confiança.
Para treinar com reforço, um agente precisa de um sinal de recompensa que
ele não consiga trapacear . Uma prova conferida é esse sinal.
A Mathlib é também um dado : centenas de milhares de teoremas, escritos
e anotados por pessoas.
Leituras: Proof Assistants in the Age of AI Teaching AI to Make Proof Automation Work Why Lean? FMxAI
FMxAI é a série de encontros, só para convidados, organizada pela
Atlas Computing, onde trabalhei no projeto Specification IDE: "Proof-grade
software, at the speed of AI". A próxima edição é em Londres, em março de
Do segundo post: a proposta é usar as anotações humanas da Mathlib
([simp], [grind]) como base supervisionada, para ensinar IA a escrever
boas anotações. "Most mathematicians can write proofs, but they can't write
good annotations."
Tau Ceti: matemática escrita por agentes taucetiproject.org , desde junho de 2026:
Agentes de IA escrevem as provas em Lean e abrem pull requests.
Matemáticos definem os alvos, num roteiro revisado por pessoas.
Revisores de IA julgam cada PR por critérios fixos e abertos.
Todo teorema é conferido pela máquina: sem sorry, sem axiomas extras.
Segundo o post do Xena (16/10), o Tau Ceti já é um pouco maior que a
Mathlib .
Exemplos que a página confere a cada build: teorema de Burnside,
extensão de Carathéodory na fronteira, dualidade de Schur–Weyl. Pergunta para
a plateia: o que muda no trabalho do matemático quando escrever a prova deixa
de ser o gargalo?
Software também: lean-zip lean-zip (Kim Morrison): DEFLATE em Lean
puro, com um teorema conferido pelo kernel: descomprimir desfaz comprimir,
para toda entrada e todo nível. Cerca de 1.100 teoremas, nenhum sorry.
Escrito por agentes de IA , com pouca supervisão.
A prova é o portão : um PR só entrava se a prova continuasse valendo.
Por isso otimizar é seguro : ficou mais rápido que o miniz_oxide do Rust
com a mesma taxa de compressão.
Fatos do README do lean-zip (set/2026): cerca de 32 mil linhas de
prova; no nível 6, uns 30% mais rápido que o miniz_oxide com a mesma taxa.
Kim: a prova de correção "allows us to let AIs loose optimizing the code".
Transição: para fazer isso com software em geral, falta vocabulário. É aí que
entra a CSLib.
Um exemplo: busca binária escrita por IA lean-binsearch : implementação
e prova feitas com o Claude Code , 283 linhas. Para
confiar no resultado, basta ler dois enunciados:
a : Array Nat target : Nat lo : Nat hi : Nat h : ¬ lo ≤ hi ⊢ bsearchAux a target lo hi = none a : Array Nat target : Nat lo : Nat hi : Nat h : ¬ lo ≤ hi this : bsearchAux a target lo hi =
if lo ≤ hi then
have mid := lo + ( hi - lo ) / 2 ;
if a [ mid ] ! = target then some mid
else
if a [ mid ] ! < target then if mid + 1 > hi then none else bsearchAux a target ( mid + 1 ) hi
else if mid = 0 then none else bsearchAux a target lo ( mid - 1 )
else none ⊢ bsearchAux a target lo hi = none a : Array Nat target : Nat lo : Nat hi : Nat h : ¬ lo ≤ hi this : bsearchAux a target lo hi = none ⊢ bsearchAux a target lo hi = none All goals completed! 🐙 a : Array Nat target : Nat lo : Nat hi : Nat h : lo ≤ hi ⊢ bsearchAux a target lo hi =
if a [ lo + ( hi - lo ) / 2 ] ! = target then some ( lo + ( hi - lo ) / 2 )
else
if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) a : Array Nat target : Nat lo : Nat hi : Nat h : lo ≤ hi this : bsearchAux a target lo hi =
if lo ≤ hi then
have mid := lo + ( hi - lo ) / 2 ;
if a [ mid ] ! = target then some mid
else
if a [ mid ] ! < target then if mid + 1 > hi then none else bsearchAux a target ( mid + 1 ) hi
else if mid = 0 then none else bsearchAux a target lo ( mid - 1 )
else none ⊢ bsearchAux a target lo hi =
if a [ lo + ( hi - lo ) / 2 ] ! = target then some ( lo + ( hi - lo ) / 2 )
else
if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) a : Array Nat target : Nat lo : Nat hi : Nat h : lo ≤ hi this : bsearchAux a target lo hi =
if a [ lo + ( hi - lo ) / 2 ] ! = target then some ( lo + ( hi - lo ) / 2 )
else
if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ⊢ bsearchAux a target lo hi =
if a [ lo + ( hi - lo ) / 2 ] ! = target then some ( lo + ( hi - lo ) / 2 )
else
if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) All goals completed! 🐙 a : Array Nat lo : Nat hi : Nat hle : lo ≤ hi hbound : hi < a . size ⊢ lo + ( hi - lo ) / 2 < a . size All goals completed! 🐙 a : Array Nat target : Nat ⊢ ∀ ( lo hi : Nat ), hi < a . size → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target a : Array Nat target : Nat lo : Nat hi : Nat hbound : hi < a . size ⊢ ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target ind a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ ⊢ ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target ind a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hres : bsearchAux a target lo hi = some i ⊢ i < a . size ∧ a [ i ] ! = target pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hres : bsearchAux a target lo hi = some i hle : lo ≤ hi ⊢ i < a . size ∧ a [ i ] ! = target neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hres : bsearchAux a target lo hi = some i hle : ¬ lo ≤ hi ⊢ i < a . size ∧ a [ i ] ! = target pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hres : bsearchAux a target lo hi = some i hle : lo ≤ hi ⊢ i < a . size ∧ a [ i ] ! = target pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hres : ( if a [ lo + ( hi - lo ) / 2 ] ! = target then some ( lo + ( hi - lo ) / 2 )
else
if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i hle : lo ≤ hi ⊢ i < a . size ∧ a [ i ] ! = target pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hres : ( if a [ lo + ( hi - lo ) / 2 ] ! = target then some ( lo + ( hi - lo ) / 2 )
else
if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i hle : lo ≤ hi ⊢ i < a . size ∧ a [ i ] ! = target pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hres : ( if a [ lo + ( hi - lo ) / 2 ] ! = target then some ( lo + ( hi - lo ) / 2 )
else
if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size ⊢ i < a . size ∧ a [ i ] ! = target pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hres : ( if a [ lo + ( hi - lo ) / 2 ] ! = target then some ( lo + ( hi - lo ) / 2 )
else
if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : a [ lo + ( hi - lo ) / 2 ] ! = target ⊢ i < a . size ∧ a [ i ] ! = target neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hres : ( if a [ lo + ( hi - lo ) / 2 ] ! = target then some ( lo + ( hi - lo ) / 2 )
else
if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target ⊢ i < a . size ∧ a [ i ] ! = target pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hres : ( if a [ lo + ( hi - lo ) / 2 ] ! = target then some ( lo + ( hi - lo ) / 2 )
else
if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : a [ lo + ( hi - lo ) / 2 ] ! = target ⊢ i < a . size ∧ a [ i ] ! = target pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : a [ lo + ( hi - lo ) / 2 ] ! = target hres : some ( lo + ( hi - lo ) / 2 ) = some i ⊢ i < a . size ∧ a [ i ] ! = target a : Array Nat target : Nat ⊢ ∀ ( lo hi : Nat ), hi < a . size → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : a [ lo + ( hi - lo ) / 2 ] ! = target val_eq✝ : lo + ( hi - lo ) / 2 = i ⊢ i = lo + ( hi - lo ) / 2 All goals completed! 🐙 pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : a [ lo + ( hi - lo ) / 2 ] ! = target hres : some ( lo + ( hi - lo ) / 2 ) = some i hi_eq : i = lo + ( hi - lo ) / 2 ⊢ i < a . size ∧ a [ i ] ! = target All goals completed! 🐙 neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hres : ( if a [ lo + ( hi - lo ) / 2 ] ! = target then some ( lo + ( hi - lo ) / 2 )
else
if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target ⊢ i < a . size ∧ a [ i ] ! = target neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : ( if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i ⊢ i < a . size ∧ a [ i ] ! = target pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : ( if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i hlt : a [ lo + ( hi - lo ) / 2 ] ! < target ⊢ i < a . size ∧ a [ i ] ! = target neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : ( if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target ⊢ i < a . size ∧ a [ i ] ! = target pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : ( if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i hlt : a [ lo + ( hi - lo ) / 2 ] ! < target ⊢ i < a . size ∧ a [ i ] ! = target pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : ( if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi ) = some i hlt : a [ lo + ( hi - lo ) / 2 ] ! < target ⊢ i < a . size ∧ a [ i ] ! = target pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : ( if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi ) = some i hlt : a [ lo + ( hi - lo ) / 2 ] ! < target ⊢ i < a . size ∧ a [ i ] ! = target pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : ( if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi ) = some i hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hstop : lo + ( hi - lo ) / 2 + 1 > hi ⊢ i < a . size ∧ a [ i ] ! = target neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : ( if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi ) = some i hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hstop : ¬ lo + ( hi - lo ) / 2 + 1 > hi ⊢ i < a . size ∧ a [ i ] ! = target pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : ( if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi ) = some i hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hstop : lo + ( hi - lo ) / 2 + 1 > hi ⊢ i < a . size ∧ a [ i ] ! = target pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : none = some i hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hstop : lo + ( hi - lo ) / 2 + 1 > hi ⊢ i < a . size ∧ a [ i ] ! = target pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : none = some i hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hstop : lo + ( hi - lo ) / 2 + 1 > hi ⊢ i < a . size ∧ a [ i ] ! = target a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : none = some i hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hstop : lo + ( hi - lo ) / 2 + 1 > hi ⊢ ¬ none = some i All goals completed! 🐙 neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : ( if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi ) = some i hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hstop : ¬ lo + ( hi - lo ) / 2 + 1 > hi ⊢ i < a . size ∧ a [ i ] ! = target a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : ( if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi ) = some i hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hstop : ¬ lo + ( hi - lo ) / 2 + 1 > hi ⊢ ¬ lo + ( hi - lo ) / 2 + 1 > hi All goals completed! 🐙 neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi = some i hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hstop : ¬ lo + ( hi - lo ) / 2 + 1 > hi ⊢ i < a . size ∧ a [ i ] ! = target a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi = some i hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hstop : ¬ lo + ( hi - lo ) / 2 + 1 > hi ⊢ hi + 1 - ( lo + ( hi - lo ) / 2 + 1 ) < fuel✝ All goals completed! 🐙 a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi = some i hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hstop : ¬ lo + ( hi - lo ) / 2 + 1 > hi ⊢ hi < a . size All goals completed! 🐙 a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi = some i hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hstop : ¬ lo + ( hi - lo ) / 2 + 1 > hi ⊢ hi + 1 - ( lo + ( hi - lo ) / 2 + 1 ) = hi + 1 - ( lo + ( hi - lo ) / 2 + 1 ) All goals completed! 🐙 neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : ( if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target ⊢ i < a . size ∧ a [ i ] ! = target neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : ( if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) = some i hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target ⊢ i < a . size ∧ a [ i ] ! = target neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : ( if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) = some i hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target ⊢ i < a . size ∧ a [ i ] ! = target pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : ( if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) = some i hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hzero : lo + ( hi - lo ) / 2 = 0 ⊢ i < a . size ∧ a [ i ] ! = target neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : ( if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) = some i hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hzero : ¬ lo + ( hi - lo ) / 2 = 0 ⊢ i < a . size ∧ a [ i ] ! = target pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : ( if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) = some i hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hzero : lo + ( hi - lo ) / 2 = 0 ⊢ i < a . size ∧ a [ i ] ! = target pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : none = some i hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hzero : lo + ( hi - lo ) / 2 = 0 ⊢ i < a . size ∧ a [ i ] ! = target pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : none = some i hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hzero : lo + ( hi - lo ) / 2 = 0 ⊢ i < a . size ∧ a [ i ] ! = target a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : none = some i hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hzero : lo + ( hi - lo ) / 2 = 0 ⊢ ¬ none = some i All goals completed! 🐙 neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : ( if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) = some i hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hzero : ¬ lo + ( hi - lo ) / 2 = 0 ⊢ i < a . size ∧ a [ i ] ! = target neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) = some i hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hzero : ¬ lo + ( hi - lo ) / 2 = 0 ⊢ i < a . size ∧ a [ i ] ! = target neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) = some i hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hzero : ¬ lo + ( hi - lo ) / 2 = 0 ⊢ i < a . size ∧ a [ i ] ! = target a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) = some i hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hzero : ¬ lo + ( hi - lo ) / 2 = 0 ⊢ lo + ( hi - lo ) / 2 - 1 + 1 - lo < fuel✝ All goals completed! 🐙 a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) = some i hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hzero : ¬ lo + ( hi - lo ) / 2 = 0 ⊢ lo + ( hi - lo ) / 2 - 1 < a . size All goals completed! 🐙 a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hle : lo ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hres : bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) = some i hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hzero : ¬ lo + ( hi - lo ) / 2 = 0 ⊢ lo + ( hi - lo ) / 2 - 1 + 1 - lo = lo + ( hi - lo ) / 2 - 1 + 1 - lo All goals completed! 🐙 neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hres : bsearchAux a target lo hi = some i hle : ¬ lo ≤ hi ⊢ i < a . size ∧ a [ i ] ! = target neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hres : none = some i hle : ¬ lo ≤ hi ⊢ i < a . size ∧ a [ i ] ! = target neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hres : none = some i hle : ¬ lo ≤ hi ⊢ i < a . size ∧ a [ i ] ! = target a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi < a . size → hi + 1 - lo = m → ∀ ( i : Nat ), bsearchAux a target lo hi = some i → i < a . size ∧ a [ i ] ! = target lo : Nat hi : Nat hbound : hi < a . size fuel : hi + 1 - lo = fuel✝ i : Nat hres : none = some i hle : ¬ lo ≤ hi ⊢ ¬ none = some i All goals completed! 🐙
theorem bsearch_sound ( l : List Nat ) ( target : Nat ) ( i : Nat ) :
bsearch l target = some i → l [ i ] ? = some target l : List Nat target : Nat i : Nat ⊢ bsearch l target = some i → l [ i ] ? = some target l : List Nat target : Nat i : Nat h : bsearch l target = some i ⊢ l [ i ] ? = some target l : List Nat target : Nat i : Nat h : (have a := l . toArray ;
if a . isEmpty = true then none else bsearchAux a target 0 ( a . size - 1 ) ) =
some i ⊢ l [ i ] ? = some target pos l : List Nat target : Nat i : Nat h : (have a := l . toArray ;
if a . isEmpty = true then none else bsearchAux a target 0 ( a . size - 1 ) ) =
some i hemp : l . toArray . isEmpty = true ⊢ l [ i ] ? = some target neg l : List Nat target : Nat i : Nat h : (have a := l . toArray ;
if a . isEmpty = true then none else bsearchAux a target 0 ( a . size - 1 ) ) =
some i hemp : ¬ l . toArray . isEmpty = true ⊢ l [ i ] ? = some target pos l : List Nat target : Nat i : Nat h : (have a := l . toArray ;
if a . isEmpty = true then none else bsearchAux a target 0 ( a . size - 1 ) ) =
some i hemp : l . toArray . isEmpty = true ⊢ l [ i ] ? = some target All goals completed! 🐙 neg l : List Nat target : Nat i : Nat h : (have a := l . toArray ;
if a . isEmpty = true then none else bsearchAux a target 0 ( a . size - 1 ) ) =
some i hemp : ¬ l . toArray . isEmpty = true ⊢ l [ i ] ? = some target neg l : List Nat target : Nat i : Nat hemp : ¬ l . toArray . isEmpty = true h : ( if false = true then none else bsearchAux l . toArray target 0 ( l . toArray . size - 1 ) ) = some i ⊢ l [ i ] ? = some target neg l : List Nat target : Nat i : Nat hemp : ¬ l . toArray = #[ ] h : ( if false = true then none else bsearchAux l . toArray target 0 ( l . toArray . size - 1 ) ) = some i ⊢ l [ i ] ? = some target neg l : List Nat target : Nat i : Nat hemp : ¬ l . toArray = #[ ] h : ( if false = true then none else bsearchAux l . toArray target 0 ( l . toArray . size - 1 ) ) = some i ⊢ l [ i ] ? = some target l : List Nat target : Nat i : Nat ⊢ bsearch l target = some i → l [ i ] ? = some target zero l : List Nat target : Nat i : Nat hemp : ¬ l . toArray = #[ ] h : ( if false = true then none else bsearchAux l . toArray target 0 ( l . toArray . size - 1 ) ) = some i hq : l . toArray . size = 0 ⊢ 0 < 0 All goals completed! 🐙 succ l : List Nat target : Nat i : Nat hemp : ¬ l . toArray = #[ ] h : ( if false = true then none else bsearchAux l . toArray target 0 ( l . toArray . size - 1 ) ) = some i n : Nat hq : l . toArray . size = n + 1 ⊢ 0 < n + 1 All goals completed! 🐙 neg l : List Nat target : Nat i : Nat hemp : ¬ l . toArray = #[ ] h : ( if false = true then none else bsearchAux l . toArray target 0 ( l . toArray . size - 1 ) ) = some i hsize : 0 < l . toArray . size ⊢ l [ i ] ? = some target l : List Nat target : Nat i : Nat hemp : ¬ l . toArray = #[ ] h : ( if false = true then none else bsearchAux l . toArray target 0 ( l . toArray . size - 1 ) ) = some i hsize : 0 < l . toArray . size ⊢ 0 < 1 All goals completed! 🐙 neg l : List Nat target : Nat i : Nat hemp : ¬ l . toArray = #[ ] h : ( if false = true then none else bsearchAux l . toArray target 0 ( l . toArray . size - 1 ) ) = some i hsize : 0 < l . toArray . size hbound : l . toArray . size - 1 < l . toArray . size ⊢ l [ i ] ? = some target neg l : List Nat target : Nat i : Nat hemp : ¬ l . toArray = #[ ] h : ( if false = true then none else bsearchAux l . toArray target 0 ( l . toArray . size - 1 ) ) = some i hsize : 0 < l . toArray . size hbound : l . toArray . size - 1 < l . toArray . size hi_lt : i < l . toArray . size heq : l . toArray [ i ] ! = target ⊢ l [ i ] ? = some target neg l : List Nat target : Nat i : Nat hemp : ¬ l . toArray = #[ ] h : ( if false = true then none else bsearchAux l . toArray target 0 ( l . toArray . size - 1 ) ) = some i hsize : 0 < l . toArray . size hbound : l . toArray . size - 1 < l . toArray . size heq : l . toArray [ i ] ! = target hi_lt : i < l . length ⊢ l [ i ] ? = some target neg l : List Nat target : Nat i : Nat hemp : ¬ l . toArray = #[ ] h : ( if false = true then none else bsearchAux l . toArray target 0 ( l . toArray . size - 1 ) ) = some i hsize : 0 < l . toArray . size hbound : l . toArray . size - 1 < l . toArray . size heq : l . toArray [ i ] ! = target hi_lt : i < l . length ⊢ ∃ h , l [ i ] = target neg l : List Nat target : Nat i : Nat hemp : ¬ l . toArray = #[ ] h : ( if false = true then none else bsearchAux l . toArray target 0 ( l . toArray . size - 1 ) ) = some i hsize : 0 < l . toArray . size hbound : l . toArray . size - 1 < l . toArray . size heq : l . toArray [ i ] ! = target hi_lt : i < l . length ⊢ ∃ h , l [ i ] = target neg l : List Nat target : Nat i : Nat hemp : ¬ l . toArray = #[ ] h : ( if false = true then none else bsearchAux l . toArray target 0 ( l . toArray . size - 1 ) ) = some i hsize : 0 < l . toArray . size hbound : l . toArray . size - 1 < l . toArray . size heq : l . toArray [ i ] ! = target hi_lt : i < l . length ⊢ l [ i ] = target l : List Nat target : Nat i : Nat ⊢ bsearch l target = some i → l [ i ] ? = some target All goals completed! 🐙 neg l : List Nat target : Nat i : Nat hemp : ¬ l . toArray = #[ ] h : ( if false = true then none else bsearchAux l . toArray target 0 ( l . toArray . size - 1 ) ) = some i hsize : 0 < l . toArray . size hbound : l . toArray . size - 1 < l . toArray . size heq : l . toArray [ i ] ! = target hi_lt : i < l . length hlt' : i < l . toArray . size ⊢ l [ i ] = target neg l : List Nat target : Nat i : Nat hemp : ¬ l . toArray = #[ ] h : ( if false = true then none else bsearchAux l . toArray target 0 ( l . toArray . size - 1 ) ) = some i hsize : 0 < l . toArray . size hbound : l . toArray . size - 1 < l . toArray . size hi_lt : i < l . length hlt' : i < l . toArray . size heq : l . toArray [ i ] = target ⊢ l [ i ] = target neg l : List Nat target : Nat i : Nat hemp : ¬ l . toArray = #[ ] h : ( if false = true then none else bsearchAux l . toArray target 0 ( l . toArray . size - 1 ) ) = some i hsize : 0 < l . toArray . size hbound : l . toArray . size - 1 < l . toArray . size hi_lt : i < l . length hlt' : i < l . toArray . size heq : l . toArray [ i ] = target ⊢ l [ i ] = target All goals completed! 🐙 l : List Nat hs : Sorted l ⊢ ArraySorted l . toArray 0 ( l . toArray . size - 1 ) l : List Nat hs : Sorted l ⊢ ∀ ( i j : Nat ), 0 ≤ i → i < j → j ≤ l . length - 1 → j < l . length → l . toArray [ i ] ! ≤ l . toArray [ j ] ! nil l : List Nat ⊢ ∀ ( i j : Nat ), 0 ≤ i → i < j → j ≤ [ ] . length - 1 → j < [ ] . length → #[ ] [ i ] ! ≤ #[ ] [ j ] ! nil l : List Nat i : Nat j : Nat a✝² : 0 ≤ i a✝¹ : i < j a✝ : j ≤ [ ] . length - 1 hj : j < [ ] . length ⊢ #[ ] [ i ] ! ≤ #[ ] [ j ] ! All goals completed! 🐙 single l : List Nat x : Nat ⊢ ∀ ( i j : Nat ), 0 ≤ i → i < j → j ≤ [ x ] . length - 1 → j < [ x ] . length → #[ x ] [ i ] ! ≤ #[ x ] [ j ] ! single l : List Nat x : Nat i : Nat j : Nat a✝ : 0 ≤ i hij : i < j hj : j ≤ [ x ] . length - 1 hjs : j < [ x ] . length ⊢ #[ x ] [ i ] ! ≤ #[ x ] [ j ] ! single l : List Nat x : Nat i : Nat j : Nat a✝ : 0 ≤ i hij : i < j hj : j ≤ [ x ] . length - 1 hjs : j < 1 ⊢ #[ x ] [ i ] ! ≤ #[ x ] [ j ] ! All goals completed! 🐙 cons l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝ : Sorted ( y :: t ) ih : ∀ ( i j : Nat ),
0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) . toArray [ i ] ! ≤ ( y :: t ) . toArray [ j ] ! ⊢ ∀ ( i j : Nat ),
0 ≤ i →
i < j →
j ≤ ( x :: y :: t ) . length - 1 → j < ( x :: y :: t ) . length → ( x :: y :: t ) . toArray [ i ] ! ≤ ( x :: y :: t ) . toArray [ j ] ! cons l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) ih : ∀ ( i j : Nat ),
0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) . toArray [ i ] ! ≤ ( y :: t ) . toArray [ j ] ! i : Nat j : Nat a✝ : 0 ≤ i hij : i < j hjhi : j ≤ ( x :: y :: t ) . length - 1 hjsize : j < ( x :: y :: t ) . length ⊢ ( x :: y :: t ) . toArray [ i ] ! ≤ ( x :: y :: t ) . toArray [ j ] ! cons l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) ih : ∀ ( i j : Nat ),
0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) . toArray [ i ] ! ≤ ( y :: t ) . toArray [ j ] ! i : Nat j : Nat a✝ : 0 ≤ i hij : i < j hjhi : j ≤ t . length + 1 + 1 - 1 hjsize : j < t . length + 1 + 1 ⊢ ( x :: y :: t ) . toArray [ i ] ! ≤ ( x :: y :: t ) . toArray [ j ] ! cons l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) ih : ∀ ( i j : Nat ),
0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) . toArray [ i ] ! ≤ ( y :: t ) . toArray [ j ] ! i : Nat j : Nat a✝ : 0 ≤ i hij : i < j hjhi : j ≤ t . length + 1 + 1 - 1 hjsize : j < t . length + 1 + 1 ⊢ ( x :: y :: t ) [ i ] ! ≤ ( x :: y :: t ) [ j ] ! cons.zero l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) ih : ∀ ( i j : Nat ),
0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) . toArray [ i ] ! ≤ ( y :: t ) . toArray [ j ] ! j : Nat hjhi : j ≤ t . length + 1 + 1 - 1 hjsize : j < t . length + 1 + 1 a✝ : 0 ≤ 0 hij : 0 < j ⊢ ( x :: y :: t ) [ 0 ] ! ≤ ( x :: y :: t ) [ j ] ! cons.succ l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) ih : ∀ ( i j : Nat ),
0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) . toArray [ i ] ! ≤ ( y :: t ) . toArray [ j ] ! j : Nat hjhi : j ≤ t . length + 1 + 1 - 1 hjsize : j < t . length + 1 + 1 i : Nat a✝ : 0 ≤ i + 1 hij : i + 1 < j ⊢ ( x :: y :: t ) [ i + 1 ] ! ≤ ( x :: y :: t ) [ j ] ! cons.zero l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) ih : ∀ ( i j : Nat ),
0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) . toArray [ i ] ! ≤ ( y :: t ) . toArray [ j ] ! j : Nat hjhi : j ≤ t . length + 1 + 1 - 1 hjsize : j < t . length + 1 + 1 a✝ : 0 ≤ 0 hij : 0 < j ⊢ ( x :: y :: t ) [ 0 ] ! ≤ ( x :: y :: t ) [ j ] ! cons.zero l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) ih : ∀ ( i j : Nat ),
0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) . toArray [ i ] ! ≤ ( y :: t ) . toArray [ j ] ! j : Nat hjhi : j ≤ t . length + 1 + 1 - 1 hjsize : j < t . length + 1 + 1 a✝ : 0 ≤ 0 hij : 0 < j ⊢ x ≤ ( x :: y :: t ) [ j ] ! cons.zero.zero l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) ih : ∀ ( i j : Nat ),
0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) . toArray [ i ] ! ≤ ( y :: t ) . toArray [ j ] ! a✝ : 0 ≤ 0 hjhi : 0 ≤ t . length + 1 + 1 - 1 hjsize : 0 < t . length + 1 + 1 hij : 0 < 0 ⊢ x ≤ ( x :: y :: t ) [ 0 ] ! cons.zero.succ l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) ih : ∀ ( i j : Nat ),
0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) . toArray [ i ] ! ≤ ( y :: t ) . toArray [ j ] ! a✝ : 0 ≤ 0 j : Nat hjhi : j + 1 ≤ t . length + 1 + 1 - 1 hjsize : j + 1 < t . length + 1 + 1 hij : 0 < j + 1 ⊢ x ≤ ( x :: y :: t ) [ j + 1 ] ! cons.zero.zero l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) ih : ∀ ( i j : Nat ),
0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) . toArray [ i ] ! ≤ ( y :: t ) . toArray [ j ] ! a✝ : 0 ≤ 0 hjhi : 0 ≤ t . length + 1 + 1 - 1 hjsize : 0 < t . length + 1 + 1 hij : 0 < 0 ⊢ x ≤ ( x :: y :: t ) [ 0 ] ! All goals completed! 🐙 cons.zero.succ l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) ih : ∀ ( i j : Nat ),
0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) . toArray [ i ] ! ≤ ( y :: t ) . toArray [ j ] ! a✝ : 0 ≤ 0 j : Nat hjhi : j + 1 ≤ t . length + 1 + 1 - 1 hjsize : j + 1 < t . length + 1 + 1 hij : 0 < j + 1 ⊢ x ≤ ( x :: y :: t ) [ j + 1 ] ! cons.zero.succ l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) ih : ∀ ( i j : Nat ),
0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) . toArray [ i ] ! ≤ ( y :: t ) . toArray [ j ] ! a✝ : 0 ≤ 0 j : Nat hjhi : j + 1 ≤ t . length + 1 + 1 - 1 hjsize : j + 1 < t . length + 1 + 1 hij : 0 < j + 1 ⊢ x ≤ ( y :: t ) [ j ] ! cons.zero.succ.zero l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) ih : ∀ ( i j : Nat ),
0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) . toArray [ i ] ! ≤ ( y :: t ) . toArray [ j ] ! a✝ : 0 ≤ 0 hjhi : 0 + 1 ≤ t . length + 1 + 1 - 1 hjsize : 0 + 1 < t . length + 1 + 1 hij : 0 < 0 + 1 ⊢ x ≤ ( y :: t ) [ 0 ] ! cons.zero.succ.succ l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) ih : ∀ ( i j : Nat ),
0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) . toArray [ i ] ! ≤ ( y :: t ) . toArray [ j ] ! a✝ : 0 ≤ 0 j : Nat hjhi : j + 1 + 1 ≤ t . length + 1 + 1 - 1 hjsize : j + 1 + 1 < t . length + 1 + 1 hij : 0 < j + 1 + 1 ⊢ x ≤ ( y :: t ) [ j + 1 ] ! cons.zero.succ.zero l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) ih : ∀ ( i j : Nat ),
0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) . toArray [ i ] ! ≤ ( y :: t ) . toArray [ j ] ! a✝ : 0 ≤ 0 hjhi : 0 + 1 ≤ t . length + 1 + 1 - 1 hjsize : 0 + 1 < t . length + 1 + 1 hij : 0 < 0 + 1 ⊢ x ≤ ( y :: t ) [ 0 ] ! All goals completed! 🐙 cons.zero.succ.succ l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) ih : ∀ ( i j : Nat ),
0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) . toArray [ i ] ! ≤ ( y :: t ) . toArray [ j ] ! a✝ : 0 ≤ 0 j : Nat hjhi : j + 1 + 1 ≤ t . length + 1 + 1 - 1 hjsize : j + 1 + 1 < t . length + 1 + 1 hij : 0 < j + 1 + 1 ⊢ x ≤ ( y :: t ) [ j + 1 ] ! l : List Nat hs : Sorted l ⊢ ArraySorted l . toArray 0 ( l . toArray . size - 1 ) l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) a✝ : 0 ≤ 0 j : Nat hjhi : j + 1 + 1 ≤ t . length + 1 + 1 - 1 hjsize : j + 1 + 1 < t . length + 1 + 1 hij : 0 < j + 1 + 1 ih : ∀ ( i j : Nat ), 0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) [ i ] ! ≤ ( y :: t ) [ j ] ! ⊢ y ≤ ( y :: t ) [ j + 1 ] ! l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) a✝ : 0 ≤ 0 j : Nat hjhi : j + 1 + 1 ≤ t . length + 1 + 1 - 1 hjsize : j + 1 + 1 < t . length + 1 + 1 hij : 0 < j + 1 + 1 ih : ∀ ( i j : Nat ), 0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) [ i ] ! ≤ ( y :: t ) [ j ] ! ⊢ 0 ≤ 0 All goals completed! 🐙 l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) a✝ : 0 ≤ 0 j : Nat hjhi : j + 1 + 1 ≤ t . length + 1 + 1 - 1 hjsize : j + 1 + 1 < t . length + 1 + 1 hij : 0 < j + 1 + 1 ih : ∀ ( i j : Nat ), 0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) [ i ] ! ≤ ( y :: t ) [ j ] ! ⊢ 0 < j + 1 All goals completed! 🐙 l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) a✝ : 0 ≤ 0 j : Nat hjhi : j + 1 + 1 ≤ t . length + 1 + 1 - 1 hjsize : j + 1 + 1 < t . length + 1 + 1 hij : 0 < j + 1 + 1 ih : ∀ ( i j : Nat ), 0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) [ i ] ! ≤ ( y :: t ) [ j ] ! ⊢ j + 1 ≤ ( y :: t ) . length - 1 l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) a✝ : 0 ≤ 0 j : Nat hjhi : j + 1 + 1 ≤ t . length + 1 + 1 - 1 hjsize : j + 1 + 1 < t . length + 1 + 1 hij : 0 < j + 1 + 1 ih : ∀ ( i j : Nat ), 0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) [ i ] ! ≤ ( y :: t ) [ j ] ! ⊢ j + 1 ≤ t . length All goals completed! 🐙 l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) a✝ : 0 ≤ 0 j : Nat hjhi : j + 1 + 1 ≤ t . length + 1 + 1 - 1 hjsize : j + 1 + 1 < t . length + 1 + 1 hij : 0 < j + 1 + 1 ih : ∀ ( i j : Nat ), 0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) [ i ] ! ≤ ( y :: t ) [ j ] ! ⊢ j + 1 < ( y :: t ) . length l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) a✝ : 0 ≤ 0 j : Nat hjhi : j + 1 + 1 ≤ t . length + 1 + 1 - 1 hjsize : j + 1 + 1 < t . length + 1 + 1 hij : 0 < j + 1 + 1 ih : ∀ ( i j : Nat ), 0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) [ i ] ! ≤ ( y :: t ) [ j ] ! ⊢ j < t . length All goals completed! 🐙 cons.zero.succ.succ l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) ih : ∀ ( i j : Nat ),
0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) . toArray [ i ] ! ≤ ( y :: t ) . toArray [ j ] ! a✝ : 0 ≤ 0 j : Nat hjhi : j + 1 + 1 ≤ t . length + 1 + 1 - 1 hjsize : j + 1 + 1 < t . length + 1 + 1 hij : 0 < j + 1 + 1 hyle : y ≤ ( y :: t ) [ j + 1 ] ! ⊢ x ≤ ( y :: t ) [ j + 1 ] ! All goals completed! 🐙 cons.succ l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) ih : ∀ ( i j : Nat ),
0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) . toArray [ i ] ! ≤ ( y :: t ) . toArray [ j ] ! j : Nat hjhi : j ≤ t . length + 1 + 1 - 1 hjsize : j < t . length + 1 + 1 i : Nat a✝ : 0 ≤ i + 1 hij : i + 1 < j ⊢ ( x :: y :: t ) [ i + 1 ] ! ≤ ( x :: y :: t ) [ j ] ! cons.succ.zero l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) ih : ∀ ( i j : Nat ),
0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) . toArray [ i ] ! ≤ ( y :: t ) . toArray [ j ] ! i : Nat a✝ : 0 ≤ i + 1 hjhi : 0 ≤ t . length + 1 + 1 - 1 hjsize : 0 < t . length + 1 + 1 hij : i + 1 < 0 ⊢ ( x :: y :: t ) [ i + 1 ] ! ≤ ( x :: y :: t ) [ 0 ] ! cons.succ.succ l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) ih : ∀ ( i j : Nat ),
0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) . toArray [ i ] ! ≤ ( y :: t ) . toArray [ j ] ! i : Nat a✝ : 0 ≤ i + 1 j : Nat hjhi : j + 1 ≤ t . length + 1 + 1 - 1 hjsize : j + 1 < t . length + 1 + 1 hij : i + 1 < j + 1 ⊢ ( x :: y :: t ) [ i + 1 ] ! ≤ ( x :: y :: t ) [ j + 1 ] ! cons.succ.zero l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) ih : ∀ ( i j : Nat ),
0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) . toArray [ i ] ! ≤ ( y :: t ) . toArray [ j ] ! i : Nat a✝ : 0 ≤ i + 1 hjhi : 0 ≤ t . length + 1 + 1 - 1 hjsize : 0 < t . length + 1 + 1 hij : i + 1 < 0 ⊢ ( x :: y :: t ) [ i + 1 ] ! ≤ ( x :: y :: t ) [ 0 ] ! All goals completed! 🐙 cons.succ.succ l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) ih : ∀ ( i j : Nat ),
0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) . toArray [ i ] ! ≤ ( y :: t ) . toArray [ j ] ! i : Nat a✝ : 0 ≤ i + 1 j : Nat hjhi : j + 1 ≤ t . length + 1 + 1 - 1 hjsize : j + 1 < t . length + 1 + 1 hij : i + 1 < j + 1 ⊢ ( x :: y :: t ) [ i + 1 ] ! ≤ ( x :: y :: t ) [ j + 1 ] ! cons.succ.succ l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) ih : ∀ ( i j : Nat ),
0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) . toArray [ i ] ! ≤ ( y :: t ) . toArray [ j ] ! i : Nat a✝ : 0 ≤ i + 1 j : Nat hjhi : j + 1 ≤ t . length + 1 + 1 - 1 hjsize : j + 1 < t . length + 1 + 1 hij : i + 1 < j + 1 ⊢ ( y :: t ) [ i ] ! ≤ ( y :: t ) [ j ] ! cons.succ.succ l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) i : Nat a✝ : 0 ≤ i + 1 j : Nat hjhi : j + 1 ≤ t . length + 1 + 1 - 1 hjsize : j + 1 < t . length + 1 + 1 hij : i + 1 < j + 1 ih : ∀ ( i j : Nat ), 0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) [ i ] ! ≤ ( y :: t ) [ j ] ! ⊢ ( y :: t ) [ i ] ! ≤ ( y :: t ) [ j ] ! l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) i : Nat a✝ : 0 ≤ i + 1 j : Nat hjhi : j + 1 ≤ t . length + 1 + 1 - 1 hjsize : j + 1 < t . length + 1 + 1 hij : i + 1 < j + 1 ih : ∀ ( i j : Nat ), 0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) [ i ] ! ≤ ( y :: t ) [ j ] ! ⊢ 0 ≤ i All goals completed! 🐙 l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) i : Nat a✝ : 0 ≤ i + 1 j : Nat hjhi : j + 1 ≤ t . length + 1 + 1 - 1 hjsize : j + 1 < t . length + 1 + 1 hij : i + 1 < j + 1 ih : ∀ ( i j : Nat ), 0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) [ i ] ! ≤ ( y :: t ) [ j ] ! ⊢ i < j All goals completed! 🐙 l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) i : Nat a✝ : 0 ≤ i + 1 j : Nat hjhi : j + 1 ≤ t . length + 1 + 1 - 1 hjsize : j + 1 < t . length + 1 + 1 hij : i + 1 < j + 1 ih : ∀ ( i j : Nat ), 0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) [ i ] ! ≤ ( y :: t ) [ j ] ! ⊢ j ≤ ( y :: t ) . length - 1 l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) i : Nat a✝ : 0 ≤ i + 1 j : Nat hjhi : j + 1 ≤ t . length + 1 + 1 - 1 hjsize : j + 1 < t . length + 1 + 1 hij : i + 1 < j + 1 ih : ∀ ( i j : Nat ), 0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) [ i ] ! ≤ ( y :: t ) [ j ] ! ⊢ j ≤ t . length All goals completed! 🐙 l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) i : Nat a✝ : 0 ≤ i + 1 j : Nat hjhi : j + 1 ≤ t . length + 1 + 1 - 1 hjsize : j + 1 < t . length + 1 + 1 hij : i + 1 < j + 1 ih : ∀ ( i j : Nat ), 0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) [ i ] ! ≤ ( y :: t ) [ j ] ! ⊢ j < ( y :: t ) . length l : List Nat x : Nat y : Nat t : List Nat hxy : x ≤ y a✝¹ : Sorted ( y :: t ) i : Nat a✝ : 0 ≤ i + 1 j : Nat hjhi : j + 1 ≤ t . length + 1 + 1 - 1 hjsize : j + 1 < t . length + 1 + 1 hij : i + 1 < j + 1 ih : ∀ ( i j : Nat ), 0 ≤ i → i < j → j ≤ ( y :: t ) . length - 1 → j < ( y :: t ) . length → ( y :: t ) [ i ] ! ≤ ( y :: t ) [ j ] ! ⊢ j < t . length + 1 All goals completed! 🐙 a : Array Nat target : Nat ⊢ ∀ ( lo hi : Nat ),
hi < a . size → ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i a : Array Nat target : Nat lo : Nat hi : Nat ⊢ hi < a . size → ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i ind a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ ⊢ hi < a . size → ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i ind a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target ⊢ ∃ i , bsearchAux a target lo hi = some i pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi ⊢ ∃ i , bsearchAux a target lo hi = some i neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : ¬ lo ≤ hi ⊢ ∃ i , bsearchAux a target lo hi = some i pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi ⊢ ∃ i , bsearchAux a target lo hi = some i pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi ⊢ ∃ i ,
( if a [ lo + ( hi - lo ) / 2 ] ! = target then some ( lo + ( hi - lo ) / 2 )
else
if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi ⊢ ∃ i ,
( if a [ lo + ( hi - lo ) / 2 ] ! = target then some ( lo + ( hi - lo ) / 2 )
else
if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 ⊢ ∃ i ,
( if a [ lo + ( hi - lo ) / 2 ] ! = target then some ( lo + ( hi - lo ) / 2 )
else
if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i a : Array Nat target : Nat ⊢ ∀ ( lo hi : Nat ),
hi < a . size → ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i All goals completed! 🐙 pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi ⊢ ∃ i ,
( if a [ lo + ( hi - lo ) / 2 ] ! = target then some ( lo + ( hi - lo ) / 2 )
else
if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size ⊢ ∃ i ,
( if a [ lo + ( hi - lo ) / 2 ] ! = target then some ( lo + ( hi - lo ) / 2 )
else
if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : a [ lo + ( hi - lo ) / 2 ] ! = target ⊢ ∃ i ,
( if a [ lo + ( hi - lo ) / 2 ] ! = target then some ( lo + ( hi - lo ) / 2 )
else
if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target ⊢ ∃ i ,
( if a [ lo + ( hi - lo ) / 2 ] ! = target then some ( lo + ( hi - lo ) / 2 )
else
if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : a [ lo + ( hi - lo ) / 2 ] ! = target ⊢ ∃ i ,
( if a [ lo + ( hi - lo ) / 2 ] ! = target then some ( lo + ( hi - lo ) / 2 )
else
if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : a [ lo + ( hi - lo ) / 2 ] ! = target ⊢ ( if a [ lo + ( hi - lo ) / 2 ] ! = target then some ( lo + ( hi - lo ) / 2 )
else
if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some ( lo + ( hi - lo ) / 2 ) a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : a [ lo + ( hi - lo ) / 2 ] ! = target ⊢ some ( lo + ( hi - lo ) / 2 ) = some ( lo + ( hi - lo ) / 2 ) All goals completed! 🐙 neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target ⊢ ∃ i ,
( if a [ lo + ( hi - lo ) / 2 ] ! = target then some ( lo + ( hi - lo ) / 2 )
else
if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target ⊢ ∃ i ,
( if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target ⊢ ∃ i ,
( if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : a [ lo + ( hi - lo ) / 2 ] ! < target ⊢ ∃ i ,
( if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target ⊢ ∃ i ,
( if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : a [ lo + ( hi - lo ) / 2 ] ! < target ⊢ ∃ i ,
( if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : a [ lo + ( hi - lo ) / 2 ] ! < target ⊢ ∃ i , ( if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi ) = some i pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : a [ lo + ( hi - lo ) / 2 ] ! < target ⊢ ∃ i , ( if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi ) = some i a : Array Nat target : Nat ⊢ ∀ ( lo hi : Nat ),
hi < a . size → ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i inl a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hlt' : k < lo + ( hi - lo ) / 2 ⊢ lo + ( hi - lo ) / 2 + 1 ≤ k inr a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hge : k ≥ lo + ( hi - lo ) / 2 ⊢ lo + ( hi - lo ) / 2 + 1 ≤ k inl a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hlt' : k < lo + ( hi - lo ) / 2 ⊢ lo + ( hi - lo ) / 2 + 1 ≤ k a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hlt' : k < lo + ( hi - lo ) / 2 ⊢ lo ≤ k All goals completed! 🐙 inl a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hlt' : k < lo + ( hi - lo ) / 2 this : a [ k ] ! ≤ a [ lo + ( hi - lo ) / 2 ] ! ⊢ lo + ( hi - lo ) / 2 + 1 ≤ k All goals completed! 🐙 inr a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hge : k ≥ lo + ( hi - lo ) / 2 ⊢ lo + ( hi - lo ) / 2 + 1 ≤ k inr.inl a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hge : k ≥ lo + ( hi - lo ) / 2 hgt : lo + ( hi - lo ) / 2 < k ⊢ lo + ( hi - lo ) / 2 + 1 ≤ k inr.inr a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hklo : lo ≤ lo + ( hi - lo ) / 2 hkhi : lo + ( hi - lo ) / 2 ≤ hi hkeq : a [ lo + ( hi - lo ) / 2 ] ! = target hge : lo + ( hi - lo ) / 2 ≥ lo + ( hi - lo ) / 2 ⊢ lo + ( hi - lo ) / 2 + 1 ≤ lo + ( hi - lo ) / 2 inr.inl a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hge : k ≥ lo + ( hi - lo ) / 2 hgt : lo + ( hi - lo ) / 2 < k ⊢ lo + ( hi - lo ) / 2 + 1 ≤ k All goals completed! 🐙 inr.inr a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hklo : lo ≤ lo + ( hi - lo ) / 2 hkhi : lo + ( hi - lo ) / 2 ≤ hi hkeq : a [ lo + ( hi - lo ) / 2 ] ! = target hge : lo + ( hi - lo ) / 2 ≥ lo + ( hi - lo ) / 2 ⊢ lo + ( hi - lo ) / 2 + 1 ≤ lo + ( hi - lo ) / 2 a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hklo : lo ≤ lo + ( hi - lo ) / 2 hkhi : lo + ( hi - lo ) / 2 ≤ hi hkeq : a [ lo + ( hi - lo ) / 2 ] ! = target hge : lo + ( hi - lo ) / 2 ≥ lo + ( hi - lo ) / 2 ⊢ ¬ a [ lo + ( hi - lo ) / 2 ] ! = target All goals completed! 🐙 pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hk_right : lo + ( hi - lo ) / 2 + 1 ≤ k ⊢ ∃ i , ( if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi ) = some i a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hk_right : lo + ( hi - lo ) / 2 + 1 ≤ k ⊢ ¬ lo + ( hi - lo ) / 2 + 1 > hi All goals completed! 🐙 pos a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hk_right : lo + ( hi - lo ) / 2 + 1 ≤ k ⊢ ∃ i , bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi = some i a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hk_right : lo + ( hi - lo ) / 2 + 1 ≤ k ⊢ hi + 1 - ( lo + ( hi - lo ) / 2 + 1 ) < fuel✝ All goals completed! 🐙 a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hk_right : lo + ( hi - lo ) / 2 + 1 ≤ k ⊢ hi + 1 - ( lo + ( hi - lo ) / 2 + 1 ) = hi + 1 - ( lo + ( hi - lo ) / 2 + 1 ) All goals completed! 🐙 a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hk_right : lo + ( hi - lo ) / 2 + 1 ≤ k ⊢ hi < a . size All goals completed! 🐙 a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hk_right : lo + ( hi - lo ) / 2 + 1 ≤ k ⊢ lo ≤ lo + ( hi - lo ) / 2 + 1 All goals completed! 🐙 a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : a [ lo + ( hi - lo ) / 2 ] ! < target hk_right : lo + ( hi - lo ) / 2 + 1 ≤ k ⊢ hi ≤ hi All goals completed! 🐙 neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target ⊢ ∃ i ,
( if a [ lo + ( hi - lo ) / 2 ] ! < target then
if lo + ( hi - lo ) / 2 + 1 > hi then none else bsearchAux a target ( lo + ( hi - lo ) / 2 + 1 ) hi
else if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) =
some i neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target ⊢ ∃ i , ( if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) = some i neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target ⊢ ∃ i , ( if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) = some i neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hgt : target < a [ lo + ( hi - lo ) / 2 ] ! ⊢ ∃ i , ( if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) = some i a : Array Nat target : Nat ⊢ ∀ ( lo hi : Nat ),
hi < a . size → ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i inl a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hgt : target < a [ lo + ( hi - lo ) / 2 ] ! hlt' : k < lo + ( hi - lo ) / 2 ⊢ k ≤ lo + ( hi - lo ) / 2 - 1 inr a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hgt : target < a [ lo + ( hi - lo ) / 2 ] ! hge : k ≥ lo + ( hi - lo ) / 2 ⊢ k ≤ lo + ( hi - lo ) / 2 - 1 inl a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hgt : target < a [ lo + ( hi - lo ) / 2 ] ! hlt' : k < lo + ( hi - lo ) / 2 ⊢ k ≤ lo + ( hi - lo ) / 2 - 1 All goals completed! 🐙 inr a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hgt : target < a [ lo + ( hi - lo ) / 2 ] ! hge : k ≥ lo + ( hi - lo ) / 2 ⊢ k ≤ lo + ( hi - lo ) / 2 - 1 inr.inl a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hgt✝ : target < a [ lo + ( hi - lo ) / 2 ] ! hge : k ≥ lo + ( hi - lo ) / 2 hgt : lo + ( hi - lo ) / 2 < k ⊢ k ≤ lo + ( hi - lo ) / 2 - 1 inr.inr a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hgt : target < a [ lo + ( hi - lo ) / 2 ] ! hklo : lo ≤ lo + ( hi - lo ) / 2 hkhi : lo + ( hi - lo ) / 2 ≤ hi hkeq : a [ lo + ( hi - lo ) / 2 ] ! = target hge : lo + ( hi - lo ) / 2 ≥ lo + ( hi - lo ) / 2 ⊢ lo + ( hi - lo ) / 2 ≤ lo + ( hi - lo ) / 2 - 1 inr.inl a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hgt✝ : target < a [ lo + ( hi - lo ) / 2 ] ! hge : k ≥ lo + ( hi - lo ) / 2 hgt : lo + ( hi - lo ) / 2 < k ⊢ k ≤ lo + ( hi - lo ) / 2 - 1 a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hgt✝ : target < a [ lo + ( hi - lo ) / 2 ] ! hge : k ≥ lo + ( hi - lo ) / 2 hgt : lo + ( hi - lo ) / 2 < k ⊢ k ≤ hi All goals completed! 🐙 a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hgt✝ : target < a [ lo + ( hi - lo ) / 2 ] ! hge : k ≥ lo + ( hi - lo ) / 2 hgt : lo + ( hi - lo ) / 2 < k ⊢ k < a . size All goals completed! 🐙 inr.inl a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hgt✝ : target < a [ lo + ( hi - lo ) / 2 ] ! hge : k ≥ lo + ( hi - lo ) / 2 hgt : lo + ( hi - lo ) / 2 < k this : a [ lo + ( hi - lo ) / 2 ] ! ≤ a [ k ] ! ⊢ k ≤ lo + ( hi - lo ) / 2 - 1 All goals completed! 🐙 inr.inr a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hgt : target < a [ lo + ( hi - lo ) / 2 ] ! hklo : lo ≤ lo + ( hi - lo ) / 2 hkhi : lo + ( hi - lo ) / 2 ≤ hi hkeq : a [ lo + ( hi - lo ) / 2 ] ! = target hge : lo + ( hi - lo ) / 2 ≥ lo + ( hi - lo ) / 2 ⊢ lo + ( hi - lo ) / 2 ≤ lo + ( hi - lo ) / 2 - 1 a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hgt : target < a [ lo + ( hi - lo ) / 2 ] ! hklo : lo ≤ lo + ( hi - lo ) / 2 hkhi : lo + ( hi - lo ) / 2 ≤ hi hkeq : a [ lo + ( hi - lo ) / 2 ] ! = target hge : lo + ( hi - lo ) / 2 ≥ lo + ( hi - lo ) / 2 ⊢ ¬ a [ lo + ( hi - lo ) / 2 ] ! = target All goals completed! 🐙 neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hgt : target < a [ lo + ( hi - lo ) / 2 ] ! hk_left : k ≤ lo + ( hi - lo ) / 2 - 1 ⊢ ∃ i , ( if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) = some i a : Array Nat target : Nat ⊢ ∀ ( lo hi : Nat ),
hi < a . size → ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hgt : target < a [ lo + ( hi - lo ) / 2 ] ! hk_left : k ≤ lo + ( hi - lo ) / 2 - 1 hmid0 : lo + ( hi - lo ) / 2 = 0 ⊢ False a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hgt : target < a [ lo + ( hi - lo ) / 2 ] ! hk_left : k ≤ lo + ( hi - lo ) / 2 - 1 hmid0 : lo + ( hi - lo ) / 2 = 0 hk0 : k = 0 ⊢ False a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hgt : target < a [ lo + ( hi - lo ) / 2 ] ! hk_left : k ≤ lo + ( hi - lo ) / 2 - 1 hmid0 : lo + ( hi - lo ) / 2 = 0 hk0 : k = 0 hlo0 : lo = 0 ⊢ False a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i hi : Nat hbound : hi < a . size hkhi : 0 ≤ hi hkeq : a [ 0 ] ! = target fuel : hi + 1 - 0 = fuel✝ hsorted : ArraySorted a 0 hi hle : 0 ≤ hi hmid_lo : 0 ≤ 0 + ( hi - 0 ) / 2 hmid_hi : 0 + ( hi - 0 ) / 2 ≤ hi hmid_lt : 0 + ( hi - 0 ) / 2 < a . size heq : ¬ a [ 0 + ( hi - 0 ) / 2 ] ! = target hlt : ¬ a [ 0 + ( hi - 0 ) / 2 ] ! < target hgt : target < a [ 0 + ( hi - 0 ) / 2 ] ! hmid0 : 0 + ( hi - 0 ) / 2 = 0 hklo : 0 ≤ 0 hk_left : 0 ≤ 0 + ( hi - 0 ) / 2 - 1 ⊢ False a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i hi : Nat hbound : hi < a . size hkhi : 0 ≤ hi hkeq : a [ 0 ] ! = target fuel : hi + 1 - 0 = fuel✝ hsorted : ArraySorted a 0 hi hle : 0 ≤ hi hmid_lo : 0 ≤ 0 + ( hi - 0 ) / 2 hmid_hi : 0 + ( hi - 0 ) / 2 ≤ hi hmid_lt : 0 + ( hi - 0 ) / 2 < a . size heq : ¬ a [ 0 + ( hi - 0 ) / 2 ] ! = target hlt : ¬ a [ 0 + ( hi - 0 ) / 2 ] ! < target hgt : target < a [ 0 + ( hi - 0 ) / 2 ] ! hklo : 0 ≤ 0 hk_left : 0 ≤ 0 + ( hi - 0 ) / 2 - 1 hmid0 : hi < 2 ⊢ False a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i hi : Nat hbound : hi < a . size hkhi : 0 ≤ hi hkeq : a [ 0 ] ! = target fuel : hi + 1 - 0 = fuel✝ hsorted : ArraySorted a 0 hi hle : 0 ≤ hi hmid_lo : 0 ≤ 0 + ( hi - 0 ) / 2 hmid_hi : 0 + ( hi - 0 ) / 2 ≤ hi hmid_lt : 0 + ( hi - 0 ) / 2 < a . size heq : ¬ a [ 0 + ( hi - 0 ) / 2 ] ! = target hlt : ¬ a [ 0 + ( hi - 0 ) / 2 ] ! < target hgt : target < a [ 0 + hi / 2 ] ! hklo : 0 ≤ 0 hk_left : 0 ≤ 0 + ( hi - 0 ) / 2 - 1 hmid0 : hi < 2 ⊢ False a : Array Nat target : Nat ⊢ ∀ ( lo hi : Nat ),
hi < a . size → ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i All goals completed! 🐙 a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i hi : Nat hbound : hi < a . size hkhi : 0 ≤ hi hkeq : a [ 0 ] ! = target fuel : hi + 1 - 0 = fuel✝ hsorted : ArraySorted a 0 hi hle : 0 ≤ hi hmid_lo : 0 ≤ 0 + ( hi - 0 ) / 2 hmid_hi : 0 + ( hi - 0 ) / 2 ≤ hi hmid_lt : 0 + ( hi - 0 ) / 2 < a . size heq : ¬ a [ 0 + ( hi - 0 ) / 2 ] ! = target hlt : ¬ a [ 0 + ( hi - 0 ) / 2 ] ! < target hgt : target < a [ 0 + hi / 2 ] ! hklo : 0 ≤ 0 hk_left : 0 ≤ 0 + ( hi - 0 ) / 2 - 1 hmid0 : hi < 2 this : hi / 2 = 0 ⊢ False a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i hi : Nat hbound : hi < a . size hkhi : 0 ≤ hi hkeq : a [ 0 ] ! = target fuel : hi + 1 - 0 = fuel✝ hsorted : ArraySorted a 0 hi hle : 0 ≤ hi hmid_lo : 0 ≤ 0 + ( hi - 0 ) / 2 hmid_hi : 0 + ( hi - 0 ) / 2 ≤ hi hmid_lt : 0 + ( hi - 0 ) / 2 < a . size heq : ¬ a [ 0 + ( hi - 0 ) / 2 ] ! = target hlt : ¬ a [ 0 + ( hi - 0 ) / 2 ] ! < target hgt : target < a [ 0 + 0 ] ! hklo : 0 ≤ 0 hk_left : 0 ≤ 0 + ( hi - 0 ) / 2 - 1 hmid0 : hi < 2 this : hi / 2 = 0 ⊢ False a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i hi : Nat hbound : hi < a . size hkhi : 0 ≤ hi hkeq : a [ 0 ] ! = target fuel : hi + 1 - 0 = fuel✝ hsorted : ArraySorted a 0 hi hle : 0 ≤ hi hmid_lo : 0 ≤ 0 + ( hi - 0 ) / 2 hmid_hi : 0 + ( hi - 0 ) / 2 ≤ hi hmid_lt : 0 + ( hi - 0 ) / 2 < a . size heq : ¬ a [ 0 + ( hi - 0 ) / 2 ] ! = target hlt : ¬ a [ 0 + ( hi - 0 ) / 2 ] ! < target hgt : target < a [ 0 + 0 ] ! hklo : 0 ≤ 0 hk_left : 0 ≤ 0 + ( hi - 0 ) / 2 - 1 hmid0 : hi < 2 this : hi / 2 = 0 ⊢ False a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i hi : Nat hbound : hi < a . size hkhi : 0 ≤ hi hkeq : a [ 0 ] ! = target fuel : hi + 1 - 0 = fuel✝ hsorted : ArraySorted a 0 hi hle : 0 ≤ hi hmid_lo : 0 ≤ 0 + ( hi - 0 ) / 2 hmid_hi : 0 + ( hi - 0 ) / 2 ≤ hi hmid_lt : 0 + ( hi - 0 ) / 2 < a . size heq : ¬ a [ 0 + ( hi - 0 ) / 2 ] ! = target hlt : ¬ a [ 0 + ( hi - 0 ) / 2 ] ! < target hgt : target < a [ 0 ] ! hklo : 0 ≤ 0 hk_left : 0 ≤ 0 + ( hi - 0 ) / 2 - 1 hmid0 : hi < 2 this : hi / 2 = 0 ⊢ False All goals completed! 🐙 neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hgt : target < a [ lo + ( hi - lo ) / 2 ] ! hk_left : k ≤ lo + ( hi - lo ) / 2 - 1 hzero : lo + ( hi - lo ) / 2 ≠ 0 ⊢ ∃ i , ( if lo + ( hi - lo ) / 2 = 0 then none else bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) ) = some i neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hgt : target < a [ lo + ( hi - lo ) / 2 ] ! hk_left : k ≤ lo + ( hi - lo ) / 2 - 1 hzero : lo + ( hi - lo ) / 2 ≠ 0 ⊢ ∃ i , bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) = some i neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hgt : target < a [ lo + ( hi - lo ) / 2 ] ! hk_left : k ≤ lo + ( hi - lo ) / 2 - 1 hzero : lo + ( hi - lo ) / 2 ≠ 0 ⊢ ∃ i , bsearchAux a target lo ( lo + ( hi - lo ) / 2 - 1 ) = some i a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hgt : target < a [ lo + ( hi - lo ) / 2 ] ! hk_left : k ≤ lo + ( hi - lo ) / 2 - 1 hzero : lo + ( hi - lo ) / 2 ≠ 0 ⊢ lo + ( hi - lo ) / 2 - 1 + 1 - lo < fuel✝ All goals completed! 🐙 a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hgt : target < a [ lo + ( hi - lo ) / 2 ] ! hk_left : k ≤ lo + ( hi - lo ) / 2 - 1 hzero : lo + ( hi - lo ) / 2 ≠ 0 ⊢ lo + ( hi - lo ) / 2 - 1 + 1 - lo = lo + ( hi - lo ) / 2 - 1 + 1 - lo All goals completed! 🐙 a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hgt : target < a [ lo + ( hi - lo ) / 2 ] ! hk_left : k ≤ lo + ( hi - lo ) / 2 - 1 hzero : lo + ( hi - lo ) / 2 ≠ 0 ⊢ lo + ( hi - lo ) / 2 - 1 < a . size All goals completed! 🐙 a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hgt : target < a [ lo + ( hi - lo ) / 2 ] ! hk_left : k ≤ lo + ( hi - lo ) / 2 - 1 hzero : lo + ( hi - lo ) / 2 ≠ 0 ⊢ lo ≤ lo All goals completed! 🐙 a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : lo ≤ hi hmid_lo : lo ≤ lo + ( hi - lo ) / 2 hmid_hi : lo + ( hi - lo ) / 2 ≤ hi hmid_lt : lo + ( hi - lo ) / 2 < a . size heq : ¬ a [ lo + ( hi - lo ) / 2 ] ! = target hlt : ¬ a [ lo + ( hi - lo ) / 2 ] ! < target hgt : target < a [ lo + ( hi - lo ) / 2 ] ! hk_left : k ≤ lo + ( hi - lo ) / 2 - 1 hzero : lo + ( hi - lo ) / 2 ≠ 0 ⊢ lo + ( hi - lo ) / 2 - 1 ≤ hi All goals completed! 🐙 neg a : Array Nat target : Nat fuel✝ : Nat ih : ∀ ( m : Nat ),
m < fuel✝ →
∀ ( lo hi : Nat ),
hi + 1 - lo = m →
hi < a . size →
ArraySorted a lo hi → ( ∃ k , lo ≤ k ∧ k ≤ hi ∧ a [ k ] ! = target ) → ∃ i , bsearchAux a target lo hi = some i lo : Nat hi : Nat fuel : hi + 1 - lo = fuel✝ hbound : hi < a . size hsorted : ArraySorted a lo hi k : Nat hklo : lo ≤ k hkhi : k ≤ hi hkeq : a [ k ] ! = target hle : ¬ lo ≤ hi ⊢ ∃ i , bsearchAux a target lo hi = some i All goals completed! 🐙
theorem bsearch_complete ( l : List Nat ) ( target : Nat )
( hs : Sorted l ) ( hm : target ∈ l ) :
∃ i , bsearch l target = some i l : List Nat target : Nat hs : Sorted l hm : target ∈ l ⊢ ∃ i , bsearch l target = some i l : List Nat target : Nat hs : Sorted l hm : target ∈ l ⊢ ∃ i ,
(have a := l . toArray ;
if a . isEmpty = true then none else bsearchAux a target 0 ( a . size - 1 ) ) =
some i l : List Nat target : Nat hs : Sorted l hm : ∃ i h , l [ i ] = target ⊢ ∃ i ,
(have a := l . toArray ;
if a . isEmpty = true then none else bsearchAux a target 0 ( a . size - 1 ) ) =
some i l : List Nat target : Nat hs : Sorted l hm : ∃ i h , l [ i ] = target ⊢ ∃ i ,
(have a := l . toArray ;
if a . isEmpty = true then none else bsearchAux a target 0 ( a . size - 1 ) ) =
some i l : List Nat target : Nat hs : Sorted l k : Nat hk : k < l . length hkeq : l [ k ] = target ⊢ ∃ i ,
(have a := l . toArray ;
if a . isEmpty = true then none else bsearchAux a target 0 ( a . size - 1 ) ) =
some i l : List Nat target : Nat hs : Sorted l hm : target ∈ l ⊢ ∃ i , bsearch l target = some i l : List Nat target : Nat hs : Sorted l k : Nat hk : k < l . length hkeq : l [ k ] = target heq : l . toArray = #[ ] ⊢ False l : List Nat target : Nat hs : Sorted l hm : target ∈ l ⊢ ∃ i , bsearch l target = some i l : List Nat target : Nat hs : Sorted l k : Nat hk : k < l . length hkeq : l [ k ] = target heq : l . toArray = #[ ] h : #[ ] . size = l . length ⊢ l . length = 0 l : List Nat target : Nat hs : Sorted l k : Nat hk : k < l . length hkeq : l [ k ] = target heq : l . toArray = #[ ] h : 0 = l . length ⊢ l . length = 0 All goals completed! 🐙 l : List Nat target : Nat hs : Sorted l k : Nat hk : k < l . length hkeq : l [ k ] = target heq : l . toArray = #[ ] hlen : l . length = 0 ⊢ False All goals completed! 🐙 l : List Nat target : Nat hs : Sorted l k : Nat hk : k < l . length hkeq : l [ k ] = target hne : l . toArray ≠ #[ ] ⊢ ∃ i ,
(have a := l . toArray ;
if a . isEmpty = true then none else bsearchAux a target 0 ( a . size - 1 ) ) =
some i l : List Nat target : Nat hs : Sorted l k : Nat hk : k < l . length hkeq : l [ k ] = target hne : l . toArray ≠ #[ ] ⊢ ∃ i , bsearchAux l . toArray target 0 ( l . toArray . size - 1 ) = some i l : List Nat target : Nat hs : Sorted l hm : target ∈ l ⊢ ∃ i , bsearch l target = some i l : List Nat target : Nat hs : Sorted l k : Nat hk : k < l . length hkeq : l [ k ] = target hne : l . toArray ≠ #[ ] ⊢ 0 < l . length All goals completed! 🐙 l : List Nat target : Nat hs : Sorted l k : Nat hk : k < l . length hkeq : l [ k ] = target hne : l . toArray ≠ #[ ] hsize : 0 < l . toArray . size ⊢ ∃ i , bsearchAux l . toArray target 0 ( l . toArray . size - 1 ) = some i a l : List Nat target : Nat hs : Sorted l k : Nat hk : k < l . length hkeq : l [ k ] = target hne : l . toArray ≠ #[ ] hsize : 0 < l . toArray . size ⊢ l . toArray . size - 1 < l . toArray . size a l : List Nat target : Nat hs : Sorted l k : Nat hk : k < l . length hkeq : l [ k ] = target hne : l . toArray ≠ #[ ] hsize : 0 < l . toArray . size ⊢ ArraySorted l . toArray 0 ( l . toArray . size - 1 ) a l : List Nat target : Nat hs : Sorted l k : Nat hk : k < l . length hkeq : l [ k ] = target hne : l . toArray ≠ #[ ] hsize : 0 < l . toArray . size ⊢ ∃ k , 0 ≤ k ∧ k ≤ l . toArray . size - 1 ∧ l . toArray [ k ] ! = target a l : List Nat target : Nat hs : Sorted l k : Nat hk : k < l . length hkeq : l [ k ] = target hne : l . toArray ≠ #[ ] hsize : 0 < l . toArray . size ⊢ l . toArray . size - 1 < l . toArray . size l : List Nat target : Nat hs : Sorted l k : Nat hk : k < l . length hkeq : l [ k ] = target hne : l . toArray ≠ #[ ] hsize : 0 < l . toArray . size ⊢ 0 < 1 All goals completed! 🐙 a l : List Nat target : Nat hs : Sorted l k : Nat hk : k < l . length hkeq : l [ k ] = target hne : l . toArray ≠ #[ ] hsize : 0 < l . toArray . size ⊢ ArraySorted l . toArray 0 ( l . toArray . size - 1 ) All goals completed! 🐙 a l : List Nat target : Nat hs : Sorted l k : Nat hk : k < l . length hkeq : l [ k ] = target hne : l . toArray ≠ #[ ] hsize : 0 < l . toArray . size ⊢ ∃ k , 0 ≤ k ∧ k ≤ l . toArray . size - 1 ∧ l . toArray [ k ] ! = target a.refine_1 l : List Nat target : Nat hs : Sorted l k : Nat hk : k < l . length hkeq : l [ k ] = target hne : l . toArray ≠ #[ ] hsize : 0 < l . toArray . size ⊢ k ≤ l . toArray . size - 1 a.refine_2 l : List Nat target : Nat hs : Sorted l k : Nat hk : k < l . length hkeq : l [ k ] = target hne : l . toArray ≠ #[ ] hsize : 0 < l . toArray . size ⊢ l . toArray [ k ] ! = target a.refine_1 l : List Nat target : Nat hs : Sorted l k : Nat hk : k < l . length hkeq : l [ k ] = target hne : l . toArray ≠ #[ ] hsize : 0 < l . toArray . size ⊢ k ≤ l . toArray . size - 1 a.refine_1 l : List Nat target : Nat hs : Sorted l k : Nat hk : k < l . length hkeq : l [ k ] = target hne : l . toArray ≠ #[ ] hsize : 0 < l . toArray . size ⊢ k ≤ l . length - 1 All goals completed! 🐙 a.refine_2 l : List Nat target : Nat hs : Sorted l k : Nat hk : k < l . length hkeq : l [ k ] = target hne : l . toArray ≠ #[ ] hsize : 0 < l . toArray . size ⊢ l . toArray [ k ] ! = target a.refine_2 l : List Nat target : Nat hs : Sorted l k : Nat hk : k < l . length hkeq : l [ k ] = target hne : l . toArray ≠ #[ ] hsize : 0 < l . toArray . size ⊢ l [ k ] ! = target a.refine_2 l : List Nat target : Nat hs : Sorted l k : Nat hk : k < l . length hkeq : l [ k ] = target hne : l . toArray ≠ #[ ] hsize : 0 < l . toArray . size ⊢ l [ k ] ! = target a.refine_2 l : List Nat target : Nat hs : Sorted l k : Nat hk : k < l . length hkeq : l [ k ] = target hne : l . toArray ≠ #[ ] hsize : 0 < l . toArray . size ⊢ l [ k ] = target a.refine_2 l : List Nat target : Nat hs : Sorted l k : Nat hk : k < l . length hkeq : l [ k ] = target hne : l . toArray ≠ #[ ] hsize : 0 < l . toArray . size ⊢ l [ k ] = target All goals completed! 🐙
Correção : se devolve i, então target está na posição i.
Completude : se a lista está ordenada e contém target, a busca acha.
E se escrevêssemos uma busca binária juntos, agora, deixando o Lean nos
corrigir?
O bloco é o arquivo inteiro do projeto, conferido pelo Lean na geração dos
slides; só os enunciados aparecem. A recursão é bem fundada, na medida
hi + 1 - lo. Pergunta para a plateia: o enunciado de completude precisa da
hipótese Sorted l, e o de correção não. Por quê?
Parte 6: Ao vivo Vamos escrever juntos um programa em Lean, com provas, no VS Code.
A ideia e o roteiro são do live demo
35:00. Abrir o VS Code em Demo/BinSearchLive.lean; o roteiro está em
ROTEIRO.md e o gabarito em Demo/BinSearch.lean. Fonte grande, painel
do Lean (Infoview) aberto à direita. Se algo der errado, o apêndice tem os
exemplos em slides.
O que o demo mostrou O bingo de Joachim tem 33 recursos do Lean. ✅ o código que escrevemos usa
(21 de 33); os outros ficam para outra vez.
lambdas anônimas (anonymous lambdas )
✅ terminação verificada automaticamente (automatic termination checking )
✅ automação com grind (automation with grind )
✅ parâmetros automáticos (auto-params )
✅ programação funcional básica (basic functional programming )
✅ sugestões clicáveis (clickable hints )
notação própria (custom notation )
✅ tipos dependentes (dependent types )
notação do (do notation )
do com retorno antecipado (do with early return )
do com atualização mutável (do with mutable update )
do com iteração paralela (do with parallel iteration )
✅ teste embutido (embedded test )
✅ avaliar código (evaluating code )
✅ termos de prova explícitos (explicit proof terms )
✅ indução funcional (functional induction )
autocompletar nomes de funções (function name autocompletion )
ir para a definição (go to definition )
✅ hover
✅ atualizações imutáveis (immutable updates )
✅ parâmetros implícitos com táticas (implicit parameters with auto-tactics )
incrementalidade (incrementality )
✅ dicas embutidas no texto (inlay hints )
✅ inspecionar o estado do grind (inspecting grind states )
✅ argumentos nomeados (named function arguments )
✅ notação de ponto sobrecarregada (overloaded dot notation )
verificação de provas em paralelo (parallel proof checking )
✅ construtor de estrutura (structure constructor syntax )
✅ provas com táticas (tactic proofs )
dica de tipo (type hint )
✅ digitar unicode (unicode entry )
dicas para identificador desconhecido (unknown identifier code hints )
✅ recursão bem fundada (well-founded recursion )
Lista do "Lean Highlights Bingo" de Joachim Breitner (@nomeata ).
Mostrar depois do live coding, ao voltar do VS Code: é o resumo do que
apareceu. Os sem ✅ que dá para mostrar se sobrar tempo: notação própria, ir para a
definição, incrementalidade, e a notação do (em "Se sobrar tempo" no
roteiro).
Parte 7: A CSLib A busca binária escrita pela IA definia o seu próprio Sorted, sem usar a
Mathlib nem a CSLib. Cada projeto reinventando o vocabulário: é esse o
problema que uma biblioteca resolve.
O que é a CSLib?
An open-source library of reusable components for proving theorems in
computer science and writing formally verified code in the Lean
programming language and proof assistant.
Formalizar a ciência da computação : modelos de computação, semântica,
lógicas, algoritmos e estruturas de dados, com provas de correção e de
complexidade.
Raciocinar sobre código do dia a dia : Boole, uma linguagem intermediária
de verificação embutida no Lean.
Depende da Mathlib, e não refaz o que a Mathlib já tem.
github.com/leanprover/cslib ·
cslib.io
Dois exemplos da CSLib no apêndice, se sobrar tempo ou alguém perguntar:
a ordenação com custo (TimeM) e as máquinas de vendas (CCS, bissimulação,
lógica de Hennessy–Milner). Dirijo a CSLib Initiative na Renaissance Philanthropy, que apoia a
biblioteca; a biblioteca em si é da comunidade. Mantenha curto: o exemplo a
seguir explica melhor do que a lista.
A biblioteca e a Initiative A biblioteca CSLib
A CSLib Initiative
leanprover/cslib, código aberto
Um programa na Renaissance Philanthropy
Governada pela comunidade; quase toda feita por voluntários
Um diretor e uma pequena equipe
Decide a sua própria direção técnica
Ajuda a biblioteca a crescer; não a comanda
Cresce organicamente
Investe onde o crescimento não acontece sozinho
O modelo é o da Mathlib: um projeto aberto e vivo, e ao lado dele uma
equipe dedicada para o trabalho difícil de manter só com voluntários.
A Initiative não é dona da biblioteca. Quem contribui com a CSLib contribui
com o projeto aberto, como na Mathlib (que tem a sua Mathlib Initiative). A
Renaissance Philanthropy cuida da infraestrutura: RH, jurídico, finanças.
Projetos que usam a CSLib Projetos independentes, que não são da CSLib: dependem dela e devolvem a ela o
que é geral. A CSLib Initiative apoia e colabora para que usem a CSLib.
Software Foundations in Lean :
Benjamin Pierce, Michael Hicks e Harry Goldstein reescrevem em Lean o
Software Foundations
PolyFun (Verified-zkEVM):
interação tipada entre programas e sistemas, com functores polinomiais e
árvores de interação. Mantém uma área, ToCslib, com o que vai subir para
a CSLib.
Um curso clássico e uma biblioteca de verificação de software: dois tipos de
"projeto puxador". O PolyFun nasceu do VCVio, usado em criptografia, e fixa a
CSLib na versão v4.35.0. Projetos como esses dizem à CSLib o que falta, e o
que eles produzem de geral volta para a biblioteca.
A comunidade em volta da CSLib github.com/cslib-community :
projetos construídos com, em volta de, e para a CSLib.
Projeto
O quê
CSwL
Semântica computacional com Lean, o livro do curso de PLN da EMAp deste
semestre, escrito em Verso como estes slides
fad
Functional Algorithms Design , o livro do curso de Estruturas de Dados e
Algoritmos da EMAp, que também será escrito em Verso
AlgoLib
Algoritmos em grafos, com provas de correção e de tempo
alc
A lógica de descrição básica, ALC
sqlean
Formalização do SQLite em Lean
bignum
Porte das provas do s2n-bignum (Amazon) para Lean
EpsilonEridani
Agentes de IA escrevem o Lean; pessoas decidem o que vale provar
É onde os projetos vivem antes de levar à CSLib o que for geral. Bons
pontos de partida para IC e TCC: cada um tem pedaços pequenos e bem
delimitados.
Lean nas minhas aulas Na EMAp
Fora
Dois deles estão na lista de cursos com Lean
da comunidade, que já passou de 50 cursos universitários.
Na lista da comunidade: "Formal Proofs and Software Verification" (FGV, 2025)
e "Algorithms and Data Structures" (FGV, 2024). Os cursos de 2026 (TAA,
Aveiro, PLN) ainda não estão lá; Joachim Breitner pediu, em 2025, que os
cursos fossem registrados, porque a FRO usa a lista para mostrar a adoção do
Lean. Convite: quem gostou do que viu hoje, essas são as disciplinas.
Apêndice Exemplos em slides, para o caso de a demonstração ao vivo falhar.
Lean é uma linguagem de programação Funcional, com tipos estáticos, compilada para C. Funções são definidas por
casos, e #eval roda o código:
def fib : Nat → Nat
| 0 => 0
| 1 => 1
| n + 2 => fib n + fib ( n + 1 )
#eval 55 fib 10
55
#eval [ 0 , 1 , 1 , 2 , 3 , 5 , 8 , 13 , 21 , 34 ] ( List.range 10 ) . map fib
A saída ao lado de cada #eval foi calculada pelo Lean quando estes slides
foram gerados.
Comece devagar: quem já viu Haskell, OCaml ou F# reconhece o casamento de
padrões. Para os demais, é só uma definição por casos, como no quadro.
(List.range 10).map fib aplica fib a 0, 1, …, 9. Desça para ver tipos.
...tipos, listas e estruturas
structure Aluno where
nome : String
notas : List Nat
def Aluno.media ( a : Aluno ) : Nat :=
a . notas . sum / a . notas . length
def turma : List Aluno :=
[ ⟨ "Ana" , [ 9 , 8 , 10 ] ⟩ , ⟨ "Bruno" , [ 6 , 7 , 8 ] ⟩ ]
#eval [ ( "Ana" , 9 ) , ( "Bruno" , 7 ) ] turma . map fun a => ( a . nome , a . media )
[ ( "Ana" , 9 ) , ( "Bruno" , 7 ) ]
#check Aluno.media : Aluno → Nat @ Aluno.media
Tudo tem um tipo, e #check mostra qual é.
Uma estrutura com dois campos, uma função sobre ela, uma lista. A média é
divisão inteira, propositalmente: pergunte o que acontece com a lista vazia
(0 / 0 = 0 em Nat). Esse tipo de pergunta é o que leva a provas.
...e a máquina diz não Uma afirmação falsa não passa, por mais convincente que pareça:
theorem errado ( n : Nat ) : n - 1 + 1 = n := by n : Nat ⊢ n - 1 + 1 = n
omega All goals completed! 🐙 omega could not prove the goal:
No usable constraints found. You may need to unfold definitions so `omega` can see linear arithmetic facts about `Nat` and `Int`, which may also involve multiplication, division, and modular remainder by constants.
O contraexemplo é n = 0, porque em Nat temos 0 - 1 = 0:
#eval 1 ( 0 - 1 + 1 : Nat )
1
Com a hipótese certa, a mesma tática fecha a prova:
theorem certo ( n : Nat ) ( h : 0 < n ) : n - 1 + 1 = n := by n : Nat h : 0 < n ⊢ n - 1 + 1 = n
omega All goals completed! 🐙
omega decide aritmética linear sobre inteiros e naturais. Ela não "acha"
que a primeira afirmação é falsa: ela simplesmente falha, e a prova não é
aceita. Achar o contraexemplo (n = 0) fica por nossa conta. É isso que dá
confiança a uma prova escrita por uma IA: ou passa no verificador, ou não
passa.
O programa simples já é a especificação Para saber se um programa rápido está correto, precisamos de uma
especificação. Muitas vezes o programa mais simples que resolve o problema é
a especificação: obviamente correto, mas lento demais.
Especificação: ordenação por inserção, seis linhas, nada de esperto.
Implementação: o mergeSort verificado da CSLib, no papel da versão
otimizada que um engenheiro, ou um agente de IA, escreveria.
Objetivo: provar que os dois dão a mesma resposta para toda entrada, e
contar quantas comparações cada um faz.
Os dois são escritos na mônada de tempo TimeM da CSLib: um programa
devolve o resultado junto com um custo, e cada ✓ cobra uma comparação.
Exemplo: Jesse Alama (@jessealama ). Autores na CSLib: Sorrachai (@sorrachai ), Eric Wieser (@eric-wieser ), Kim Morrison (@kim-em ).
Este é o exemplo mais longo da palestra: vá devagar, um slide de cada vez
(seta para baixo). Todos já viram os dois algoritmos em Estruturas de Dados;
a novidade é provar coisas sobre eles.
...a ordenação óbvia
variable { α : Type } [ LinearOrder α ]
def insertSorted ( x : α ) : List α → TimeM ℕ ( List α )
| [ ] => return [ x ]
| y :: ys => do
✓ let c := ( x ≤ y : Bool )
if c then return x :: y :: ys
else return y :: ( ← insertSorted x ys )
def insertionSort : List α → TimeM ℕ ( List α )
| [ ] => return [ ]
| x :: xs => do insertSorted x ( ← insertionSort xs )
O ✓ é a única coisa que não está no livro-texto: ele cobra uma unidade de
tempo. O modelo de custo é explícito e faz parte do que se confia, como diz a
documentação de TimeM na CSLib.
...mesma resposta, conta diferente #eval [ 1 , 2 , 3 , 4 , 5 ] ⟪ insertionSort [ 5 , 3 , 1 , 4 , 2 ] ⟫
[ 1 , 2 , 3 , 4 , 5 ]
#eval [ 1 , 2 , 3 , 4 , 5 ] ⟪ mergeSort [ 5 , 3 , 1 , 4 , 2 ] ⟫
[ 1 , 2 , 3 , 4 , 5 ]
#eval 499500 ( insertionSort ( List.range 1000 ) . reverse ) . time
499500
#eval 4932 ( mergeSort ( List.range 1000 ) . reverse ) . time
4932
As saídas foram calculadas na geração dos slides. Com 1000 elementos em
ordem decrescente: 499.500 comparações contra 4.932.
...ligada à Mathlib ⟪p⟫ descarta o custo e fica com o resultado. Sem o custo, a nossa
ordenação por inserção é o List.insertionSort da Mathlib:
@[ simp , grind = ]
theorem ret_insertSorted ( x : α ) ( l : List α ) :
⟪ insertSorted x l ⟫ = l . orderedInsert ( · ≤ · ) x := by α : Type inst✝ : LinearOrder α x : α l : List α ⊢ ( insertSorted x l ) . ret = List.orderedInsert (fun x1 x2 => x1 ≤ x2 ) x l
fun_induction insertSorted with grind All goals completed! 🐙
@[ simp , grind = ]
theorem ret_insertionSort ( xs : List α ) :
⟪ insertionSort xs ⟫ = xs . insertionSort ( · ≤ · ) := by α : Type inst✝ : LinearOrder α xs : List α ⊢ ( insertionSort xs ) . ret = List.insertionSort (fun x1 x2 => x1 ≤ x2 ) xs
fun_induction insertionSort with grind All goals completed! 🐙
Por que usar as definições da Mathlib: ela já prova que List.insertionSort
devolve uma permutação ordenada da entrada. Com um lema de ligação,
reaproveitamos essas provas em vez de refazê-las.
Autores na Mathlib: Jeremy Avigad (@avigad ), Wrenna Robson (@wrenna-robson ).
List.orderedInsert e List.insertionSort são definições da Mathlib, sem
custo. A regra é a mesma da CSLib: não reconstruir o que a Mathlib já tem.
grind fecha as duas induções.
...equivalentes, para toda entrada As duas saídas são permutações ordenadas da entrada, e uma lista só tem uma
permutação ordenada:
theorem mergeSort_eq_insertionSort ( xs : List α ) :
⟪ mergeSort xs ⟫ = ⟪ insertionSort xs ⟫ := by α : Type inst✝ : LinearOrder α xs : List α ⊢ ( mergeSort xs ) . ret = ( insertionSort xs ) . ret
obtain ⟨ hs , hp ⟩ := mergeSort_correct xs α : Type inst✝ : LinearOrder α xs : List α hs : IsSorted ( mergeSort xs ) . ret hp : ( mergeSort xs ) . ret . Perm xs ⊢ ( mergeSort xs ) . ret = ( insertionSort xs ) . ret
simpa using List.Perm.eq_of_sortedLE hs . sortedLE List.sortedLE_insertionSort
( hp . trans ( List.perm_insertionSort _ xs ) . symm ) All goals completed! 🐙
Da CSLib: mergeSort_correct, a saída de mergeSort está ordenada e é
uma permutação de xs.
Da Mathlib: List.sortedLE_insertionSort e List.perm_insertionSort, o
mesmo para a inserção; e List.Perm.eq_of_sortedLE, duas listas ordenadas
que são permutações uma da outra são iguais.
Quem aceita a versão otimizada é o verificador, não a revisão de código.
Teste mostra que funciona para algumas entradas; prova, para todas.
...e o verificador diz não O pior caso exato da inserção é aceito:
set_option maxRecDepth 4000 in
example :
( insertionSort ( List.range 100 ) . reverse ) . time = 100 * 99 / 2 := by α : Type inst✝ : LinearOrder α ⊢ ( insertionSort ( List.range 100 ) . reverse ) . time = 100 * 99 / 2
decide All goals completed! 🐙
Uma afirmação falsa sobre o merge sort é recusada. Clique em
native_decide para ver o motivo:
example : ( mergeSort ( List.range 1000 ) . reverse ) . time = 5000 := by α : Type inst✝ : LinearOrder α ⊢ ( mergeSort ( List.range 1000 ) . reverse ) . time = 5000
native_decide α : Type inst✝ : LinearOrder α ⊢ ( mergeSort ( List.range 1000 ) . reverse ) . time = 5000 Tactic ` native_decide ` evaluated that the proposition
( mergeSort ( List.range 1000 ) . reverse ) . time = 5000
is false
native_decide compila e roda o código, então confia no compilador do Lean
além do kernel. O decide puro fica no kernel, mas não consegue avaliar o
merge sort, que é definido por recursão bem fundada.
Duas máquinas de vendas Milner, Communication and Concurrency (1989).
Boa: moeda, e depois você escolhe chá ou café.
\mathit{Good} \stackrel{\text{def}}{=} \mathit{coin}.(\mathit{tea}.\mathit{Good} + \mathit{coffee}.\mathit{Good})
Ruim: moeda, e a máquina escolhe.
\mathit{Bad} \stackrel{\text{def}}{=} \mathit{coin}.\mathit{tea}.\mathit{Bad} + \mathit{coin}.\mathit{coffee}.\mathit{Bad}
Os registros são idênticos: coin tea, coin coffee, … Os mesmos traços . Um teste baseado em traços não distingue as duas.
Depois da moeda, a máquina ruim pode já ter escolhido café, e aí o botão do chá não faz nada. Um traço registra as ações que aconteceram; nunca registra uma ação que foi recusada.
Exemplo: Jesse Alama (@jessealama ). Autor na CSLib: Fabrizio Montesi (@fmontesi ).
Apêndice: só se sobrar tempo ou alguém perguntar o que mais tem na CSLib.
Nenhum código neste slide, de propósito: não se supõe que a plateia conheça
cálculos de processos. A ideia a passar: mesmos registros observáveis,
comportamentos diferentes. Na máquina ruim a escolha acontece na moeda, antes
de o cliente apertar qualquer botão, e nenhum teste baseado em traços vê
isso. Se perguntarem: o must-testing de De Nicola e Hennessy distingue as
duas, justamente porque observa recusas.
Traços são grosseiros demais A equivalência de traços ignora quais ações estão disponíveis a cada passo.
Bissimilaridade : cada movimento de uma máquina precisa ser imitado por um movimento da outra, e os estados alcançados precisam de novo estar relacionados, a cada passo.
Duas maneiras de provar que as nossas máquinas não são bissimilares:
Diretamente , como faz o vm_ltsD_ltsND_not_bisim da própria CSLib: supor uma bissimulação e seguir as transições até ela quebrar.
Com uma lógica: achar uma fórmula que uma máquina satisfaz e a outra não.
O argumento de Milner: traços são a equivalência errada para sistemas que
interagem. A seguir: as máquinas no CCS da CSLib, a semântica do CCS, e as
duas provas.
...no CCS da CSLib
abbrev coin := Act.name "coin"
abbrev tea := Act.name "tea"
abbrev coffee := Act.name "coffee"
inductive Machine | good | bad
@[ grind = ]
def defs : Machine → Option ( Process String Machine )
| .good => some `(CCS| coin . ( ( tea . const .good ) + ( coffee . const .good ) ) )
| .bad => some `(CCS| ( coin . tea . const .bad ) + ( coin . coffee . const .bad ) )
abbrev machines := CCS.lts ( defs := defs )
Um único sistema de transições rotuladas (LTS), machines, com duas
constantes: a máquina boa é const .good, a ruim, const .bad.
CCS é uma linguagem para modelar sistemas concorrentes. A CSLib fornece a
sintaxe e a semântica operacional dele como um objeto da biblioteca, um
sistema de transições rotuladas, de que o resto da biblioteca sabe falar.
...e a sua semântica As transições de um processo CCS são uma relação indutiva, uma regra por
construção. A CSLib a declara como um LTS com @[lts lts]:
@[ lts lts ]
inductive Tr : Process Name Constant → Act Name → Process Name Constant → Prop where
| pre : Tr ( pre μ p ) μ p
| parL : Tr p μ p' → Tr ( par p q ) μ ( par p' q )
| parR : Tr q μ q' → Tr ( par p q ) μ ( par p q' )
| com :
μ . Co μ' → Tr p μ p' → Tr q μ' q' → Tr ( par p q ) Act.τ ( par p' q' )
| choiceL : Tr p μ p' → Tr ( choice p q ) μ p'
| choiceR : Tr q μ q' → Tr ( choice p q ) μ q'
| res : μ ≠ Act.name a → μ ≠ Act.coname a → Tr p μ p' → Tr ( res a p ) μ ( res a p' )
| const : defs k = some p → Tr p μ p' → Tr ( const k ) μ p' As nossas máquinas usam quatro regras: pre, choiceL, choiceR e
const, que desdobra uma constante usando defs.
Formalização direta das regras do livro de Sangiorgi. O bloco é citado do
código-fonte da CSLib, e a geração dos slides confere que a citação continua
igual ao original.
...como grafos de transição
Good
tea.Good + coffee.Good
coin
tea
coffee
tea.Bad
Bad
coffee.Bad
coin
coin
tea
coffee
As duas têm os traços coin tea, coin coffee, … Depois de coin, a
boa ainda oferece as duas bebidas; a ruim já se comprometeu com uma.
É o LTS denotado por machines, desenhado: cada caixa é um termo de
processo, cada seta uma transição CCS derivada com as regras do slide
anterior.
...não bissimilares, diretamente Suponha uma bissimulação r. Depois de coin, a máquina boa tem um único
sucessor, então r precisa relacionar tea.Good + coffee.Good com
tea.Bad. Só o primeiro pode fazer coffee:
theorem good_not_bisim_bad_direct :
¬ ( ( const Machine.good ) ~[ machines ] ( const Machine.bad ) ) := by ⊢ ¬ ( «const» Machine.good ) ~[ machines ] ( «const» Machine.bad )
rintro ⟨ r , hr , hb ⟩ r : Process String Machine → Process String Machine → Prop hr : r ( «const» Machine.good ) ( «const» Machine.bad ) hb : machines . IsBisimulation machines r ⊢ False
let p₁ := `(CCS| ( tea . const Machine.good ) + ( coffee . const Machine.good ) ) r : Process String Machine → Process String Machine → Prop hr : r ( «const» Machine.good ) ( «const» Machine.bad ) hb : machines . IsBisimulation machines r p₁ : Process String Machine := ( pre tea ( «const» Machine.good ) ) . choice ( pre coffee ( «const» Machine.good ) ) ⊢ False
let q₁ := `(CCS| tea . const Machine.bad ) r : Process String Machine → Process String Machine → Prop hr : r ( «const» Machine.good ) ( «const» Machine.bad ) hb : machines . IsBisimulation machines r p₁ : Process String Machine := ( pre tea ( «const» Machine.good ) ) . choice ( pre coffee ( «const» Machine.good ) ) q₁ : Process String Machine := pre tea ( «const» Machine.bad ) ⊢ False
have hdet : machines . DeterministicStateLabel ( const .good ) coin := by ⊢ ¬ ( «const» Machine.good ) ~[ machines ] ( «const» Machine.bad )
intro _ _ h₁ h₂ r : Process String Machine → Process String Machine → Prop hr : r ( «const» Machine.good ) ( «const» Machine.bad ) hb : machines . IsBisimulation machines r p₁ : Process String Machine := ( pre tea ( «const» Machine.good ) ) . choice ( pre coffee ( «const» Machine.good ) ) q₁ : Process String Machine := pre tea ( «const» Machine.bad ) s₁✝ : Process String Machine s₂✝ : Process String Machine h₁ : machines . Tr ( «const» Machine.good ) coin s₁✝ h₂ : machines . Tr ( «const» Machine.good ) coin s₂✝ ⊢ s₁✝ = s₂✝
grind [ const_tr h₁ , const_tr h₂ ] All goals completed! 🐙 r : Process String Machine → Process String Machine → Prop hr : r ( «const» Machine.good ) ( «const» Machine.bad ) hb : machines . IsBisimulation machines r p₁ : Process String Machine := ( pre tea ( «const» Machine.good ) ) . choice ( pre coffee ( «const» Machine.good ) ) q₁ : Process String Machine := pre tea ( «const» Machine.bad ) hdet : machines . DeterministicStateLabel ( «const» Machine.good ) coin ⊢ False
have h : r p₁ q₁ :=
match_deterministic hb hr hdet
( .const rfl .pre ) ( .const rfl ( .choiceL .pre ) ) r : Process String Machine → Process String Machine → Prop hr : r ( «const» Machine.good ) ( «const» Machine.bad ) hb : machines . IsBisimulation machines r p₁ : Process String Machine := ( pre tea ( «const» Machine.good ) ) . choice ( pre coffee ( «const» Machine.good ) ) q₁ : Process String Machine := pre tea ( «const» Machine.bad ) hdet : machines . DeterministicStateLabel ( «const» Machine.good ) coin h : r p₁ q₁ ⊢ False
have hpq : p₁ ~[ machines ] q₁ := ⟨ r , h , hb ⟩ r : Process String Machine → Process String Machine → Prop hr : r ( «const» Machine.good ) ( «const» Machine.bad ) hb : machines . IsBisimulation machines r p₁ : Process String Machine := ( pre tea ( «const» Machine.good ) ) . choice ( pre coffee ( «const» Machine.good ) ) q₁ : Process String Machine := pre tea ( «const» Machine.bad ) hdet : machines . DeterministicStateLabel ( «const» Machine.good ) coin h : r p₁ q₁ hpq : p₁ ~[ machines ] q₁ ⊢ False
have hc : machines . Tr p₁ coffee ( const .good ) := .choiceR .pre r : Process String Machine → Process String Machine → Prop hr : r ( «const» Machine.good ) ( «const» Machine.bad ) hb : machines . IsBisimulation machines r p₁ : Process String Machine := ( pre tea ( «const» Machine.good ) ) . choice ( pre coffee ( «const» Machine.good ) ) q₁ : Process String Machine := pre tea ( «const» Machine.bad ) hdet : machines . DeterministicStateLabel ( «const» Machine.good ) coin h : r p₁ q₁ hpq : p₁ ~[ machines ] q₁ hc : machines . Tr p₁ coffee ( «const» Machine.good ) ⊢ False
grind [ hpq . follow_fst ] All goals completed! 🐙
Adaptado do vm_ltsD_ltsND_not_bisim da própria CSLib
(Cslib/Algorithms/CCS/VendingMachine.lean), que codifica o exemplo de outro
jeito: uma constante vm e duas funções de definição, logo dois LTSs. Aqui as
duas máquinas ficam num só LTS porque o lema de HML usado depois trabalha
dentro de um único modelo. match_deterministic: se um estado tem um único
sucessor por coin, uma bissimulação precisa relacioná-lo a todo sucessor
por coin do outro lado.
Lógica de Hennessy–Milner Uma lógica modal para sistemas de transições rotuladas. As fórmulas
descrevem que ações um estado pode fazer, e o que vale depois delas:
\begin{aligned}
s \models \langle a\rangle\,\varphi &\iff \exists s'.\; s \xrightarrow{a} s' \text{ e } s' \models \varphi
&& \text{algum } a \text{ é possível, e depois } \varphi \\
s \models [a]\,\varphi &\iff \forall s'.\; s \xrightarrow{a} s' \text{ implica } s' \models \varphi
&& \text{depois de todo } a,\ \varphi
\end{aligned}
mais ⊤, ¬ e ∧.
Teorema de Hennessy–Milner (1985):
Usamos a primeira direção, que na CSLib é bisimulation_satisfies:
lemma bisimulation_satisfies { hrb : m . lts . IsHomBisimulation r }
( hv : ∀ { s1 s2 } , r s1 s2 → ∀ p , m . v s1 p ↔ m . v s2 p ) ( hr : r s1 s2 )
( φ : HML.Proposition Label Atom ) : ⇓ HML[ m , s1 ⊨ φ ] ↔ ⇓ HML[ m , s2 ⊨ φ ] := by State : Type u_2 Label : Type u_1 Atom : Type u_3 m : HML.Model State Label Atom r : State → State → Prop s1 : State s2 : State hrb : m . lts . IsHomBisimulation r hv : ∀ { s1 s2 : State }, r s1 s2 → ∀ ( p : Atom ), m . v s1 p ↔ m . v s2 p hr : r s1 s2 φ : HML.Proposition Label Atom ⊢ ⇓ Modal[ m . toModal , s1 ⊨ φ ] ↔ ⇓ Modal[ m . toModal , s2 ⊨ φ ] Autores na CSLib: Fabrizio Montesi (@fmontesi ), Marco Peressotti (@mperessotti ), Alexandre Rademaker (@arademaker ).
A HML da CSLib é uma instância da sua lógica modal geral; [a] é definido
como ¬⟨a⟩¬. A caracterização completa, nas duas direções, é
theoryEq_eq_bisimilarity, no mesmo arquivo; ela só precisa de imagem finita
para a volta. É a volta que torna o método completo: sempre existe uma
fórmula que separa. No nosso exemplo, a fórmula foi escrita à mão.
...uma fórmula, na HML da CSLib Na CSLib, as fórmulas são avaliadas num modelo, um LTS mais uma valoração das
proposições atômicas (Cslib/Logics/HML/Basic.lean):
structure Model State Label Atom where
lts : LTS State Label
v : State → Atom → Prop O nosso modelo m é o LTS das duas máquinas, sem proposições atômicas
(Atom := Empty): só as transições importam. A fórmula [coin] ⟨tea⟩ ⊤:
depois de toda coin, tea é possível.
abbrev m : HML.Model ( Process String Machine ) ( Act String ) Empty :=
⟨ machines , fun _ _ => False ⟩
def teaAfterCoin : HML.Proposition ( Act String ) Empty := d[ coin ] ( d⟨ tea ⟩ ⊤ )
A caixa quer dizer "depois de toda moeda"; o losango, "chá é possível". A
HML é uma instância da lógica modal geral da CSLib, avaliada na semântica do
CCS.
...que a máquina boa satisfaz e a ruim não theorem good_ok : ⇓ HML[ m , const Machine.good ⊨ teaAfterCoin ] := by ⊢ ⇓ Modal[ m . toModal , «const» Machine.good ⊨ teaAfterCoin ]
rw [ teaAfterCoin , ⊢ ⇓ Modal[ m . toModal , «const» Machine.good ⊨ d[ coin ] ( d⟨ tea ⟩ ⊤ ) ] Satisfies.hml_dynBox_iff_forall ⊢ ∀ ( s' : Process String Machine ), m . lts . Tr ( «const» Machine.good ) coin s' → ⇓ Modal[ m . toModal , s' ⊨ d⟨ tea ⟩ ⊤ ] ] ⊢ ∀ ( s' : Process String Machine ), m . lts . Tr ( «const» Machine.good ) coin s' → ⇓ Modal[ m . toModal , s' ⊨ d⟨ tea ⟩ ⊤ ]
rintro s' htr s' : Process String Machine htr : m . lts . Tr ( «const» Machine.good ) coin s' ⊢ ⇓ Modal[ m . toModal , s' ⊨ d⟨ tea ⟩ ⊤ ]
obtain ⟨ _ , ⟨ ⟩ , ⟨ ⟩ ⟩ := const_tr htr pre htr : m . lts . Tr ( «const» Machine.good ) coin ( ( pre tea ( «const» Machine.good ) ) . choice ( pre coffee ( «const» Machine.good ) ) ) ⊢ ⇓ Modal[ m . toModal , ( pre tea ( «const» Machine.good ) ) . choice ( pre coffee ( «const» Machine.good ) ) ⊨ d⟨ tea ⟩ ⊤ ]
exact Satisfies.hml_dynDiamond_intro ( Tr.choiceL Tr.pre ) ( by htr : m . lts . Tr ( «const» Machine.good ) coin ( ( pre tea ( «const» Machine.good ) ) . choice ( pre coffee ( «const» Machine.good ) ) ) ⊢ ⇓ Modal[ m . toModal , «const» Machine.good ⊨ ⊤ ] grind [ modal ] All goals completed! 🐙 )
theorem bad_fails : ¬ ⇓ HML[ m , const Machine.bad ⊨ teaAfterCoin ] := by ⊢ ¬ ⇓ Modal[ m . toModal , «const» Machine.bad ⊨ teaAfterCoin ]
rw [ teaAfterCoin , ⊢ ¬ ⇓ Modal[ m . toModal , «const» Machine.bad ⊨ d[ coin ] ( d⟨ tea ⟩ ⊤ ) ] Satisfies.hml_dynBox_iff_forall ⊢ ¬ ∀ ( s' : Process String Machine ), m . lts . Tr ( «const» Machine.bad ) coin s' → ⇓ Modal[ m . toModal , s' ⊨ d⟨ tea ⟩ ⊤ ] ] ⊢ ¬ ∀ ( s' : Process String Machine ), m . lts . Tr ( «const» Machine.bad ) coin s' → ⇓ Modal[ m . toModal , s' ⊨ d⟨ tea ⟩ ⊤ ]
intro h h : ∀ ( s' : Process String Machine ), m . lts . Tr ( «const» Machine.bad ) coin s' → ⇓ Modal[ m . toModal , s' ⊨ d⟨ tea ⟩ ⊤ ] ⊢ False
have := h ( pre coffee ( const .bad ) ) ( Tr.const rfl ( Tr.choiceR Tr.pre ) ) h : ∀ ( s' : Process String Machine ), m . lts . Tr ( «const» Machine.bad ) coin s' → ⇓ Modal[ m . toModal , s' ⊨ d⟨ tea ⟩ ⊤ ] this : ⇓ Modal[ m . toModal , pre coffee ( «const» Machine.bad ) ⊨ d⟨ tea ⟩ ⊤ ] ⊢ False
obtain ⟨ _ , htr , - ⟩ := Satisfies.hml_dynDiamond_iff_exists . mp this h : ∀ ( s' : Process String Machine ), m . lts . Tr ( «const» Machine.bad ) coin s' → ⇓ Modal[ m . toModal , s' ⊨ d⟨ tea ⟩ ⊤ ] this : ⇓ Modal[ m . toModal , pre coffee ( «const» Machine.bad ) ⊨ d⟨ tea ⟩ ⊤ ] w✝ : Process String Machine htr : m . lts . Tr ( pre coffee ( «const» Machine.bad ) ) tea w✝ ⊢ False
grind All goals completed! 🐙
Em obtain ⟨_, ⟨⟩, ⟨⟩⟩, cada ⟨⟩ faz análise de casos numa hipótese e a
substitui: depois de uma moeda, a máquina boa tem um único sucessor, e a meta
passa a falar desse sucessor.
A máquina ruim tem uma transição por moeda depois da qual chá é impossível,
e essa transição é a testemunha passada à caixa no have.
...e um teorema
theorem good_not_bisim_bad :
¬ ( ( const Machine.good ) ~[ machines ] ( const Machine.bad ) ) := by ⊢ ¬ ( «const» Machine.good ) ~[ machines ] ( «const» Machine.bad )
rintro ⟨ r , hr , hb ⟩ r : Process String Machine → Process String Machine → Prop hr : r ( «const» Machine.good ) ( «const» Machine.bad ) hb : machines . IsBisimulation machines r ⊢ False
grind [ bisimulation_satisfies ( m := m ) ( hrb := hb ) ( by r : Process String Machine → Process String Machine → Prop hr : r ( «const» Machine.good ) ( «const» Machine.bad ) hb : machines . IsBisimulation machines r ⊢ ∀ { s1 s2 : Process String Machine }, r s1 s2 → ∀ ( p : Empty ), m . v s1 p ↔ m . v s2 p simp All goals completed! 🐙 ) hr teaAfterCoin ,
good_ok , bad_fails ]
Uma fórmula verdadeira para uma máquina e falsa para a outra é um
certificado de que elas não são bissimilares.
A CSLib prova que estados bissimilares satisfazem as mesmas fórmulas de HML
(bisimulation_satisfies). Basta uma fórmula que separe para concluir que
não são bissimilares: desmontar a bissimulação e aplicar o lema.
Três partes da CSLib em 35 linhas Uma linguagem : CCS, com a sua semântica operacional.
Uma lógica : HML, avaliada nessa semântica.
A infraestrutura semântica que liga as duas: sistemas de transições,
bissimulação, o teorema de Hennessy–Milner.
Linguagens produzem sistemas de transições. Lógicas os consomem. A
metateoria é provada uma vez só.
A CSLib também prova que a bissimilaridade é uma congruência para CCS
(bisimilarity_is_congruence): componentes equivalentes continuam
equivalentes dentro de qualquer contexto. O que importa aqui é o desenho da
biblioteca: é o que permite conferir um modelo de protocolo escrito por uma
IA contra uma especificação escrita numa lógica, sem cola feita à mão.
Onde a CSLib está hoje Quinze meses e meio depois do primeiro commit:
Métrica
Valor
Arquivos Lean em Cslib/
253
Linhas não vazias
33,727
Teoremas e lemas
2,579
Definições, estruturas, classes
1,179
Contribuidores
57
Pull requests aceitos
622
Estrelas / forks no GitHub
728 / 202
leanprover/cslib, main em c149a9d (2026-10-01).
Contagens de cslib-stats.md, sem comentários. Contribuidores são as
pessoas distintas que assinaram ou coassinaram um commit, mais seis
creditadas só nos cabeçalhos dos arquivos; robôs não contam. Só nas duas
semanas anteriores: 64 commits e 17% mais linhas. Os slides com código usam
a tag v4.36.0-rc1 da CSLib (16/10), mais recente que estes números.
O que tem dentro Área
Linhas
Destaques
Computability
12,319
Autômatos, máquinas de Turing, URM, circuitos, FLP
Foundations
7,836
LTS, bissimulação, relações, mônadas, dados, sintaxe
Languages
7,004
Cálculos λ, F<:, CCS, coreografias, processos
Logics
3,327
Linear, modal, HML, proposicional
Crypto
1,423
Sigilo perfeito, compartilhamento de segredos, PRGs
MachineLearning
872
Aprendizado PAC, dimensão VC
Algorithms
660
Mônada de tempo, ordenação, Diffie–Hellman
Probability
251
PMF, distância estatística
Computability is now the largest area, 36.5% of the lines, and took
most of the recent growth: Sam Schlesinger's Boolean circuits, with Shannon's
lower bound and Lupanov's construction, and Christian Reitwiessner's
multi-tape Turing machines. Automata include two-way and ω-automata.
Lines are non-empty lines of Cslib/ at c149a9d; Languages also has
stateful processes. Not shown: Tactic (1 file, 18 lines) and the
root Init.lean. File counts: Computability 92, Foundations 69, Languages
45, Logics 19, Crypto 14, Algorithms 6, MachineLearning 4, Probability 2;
253 in all.